


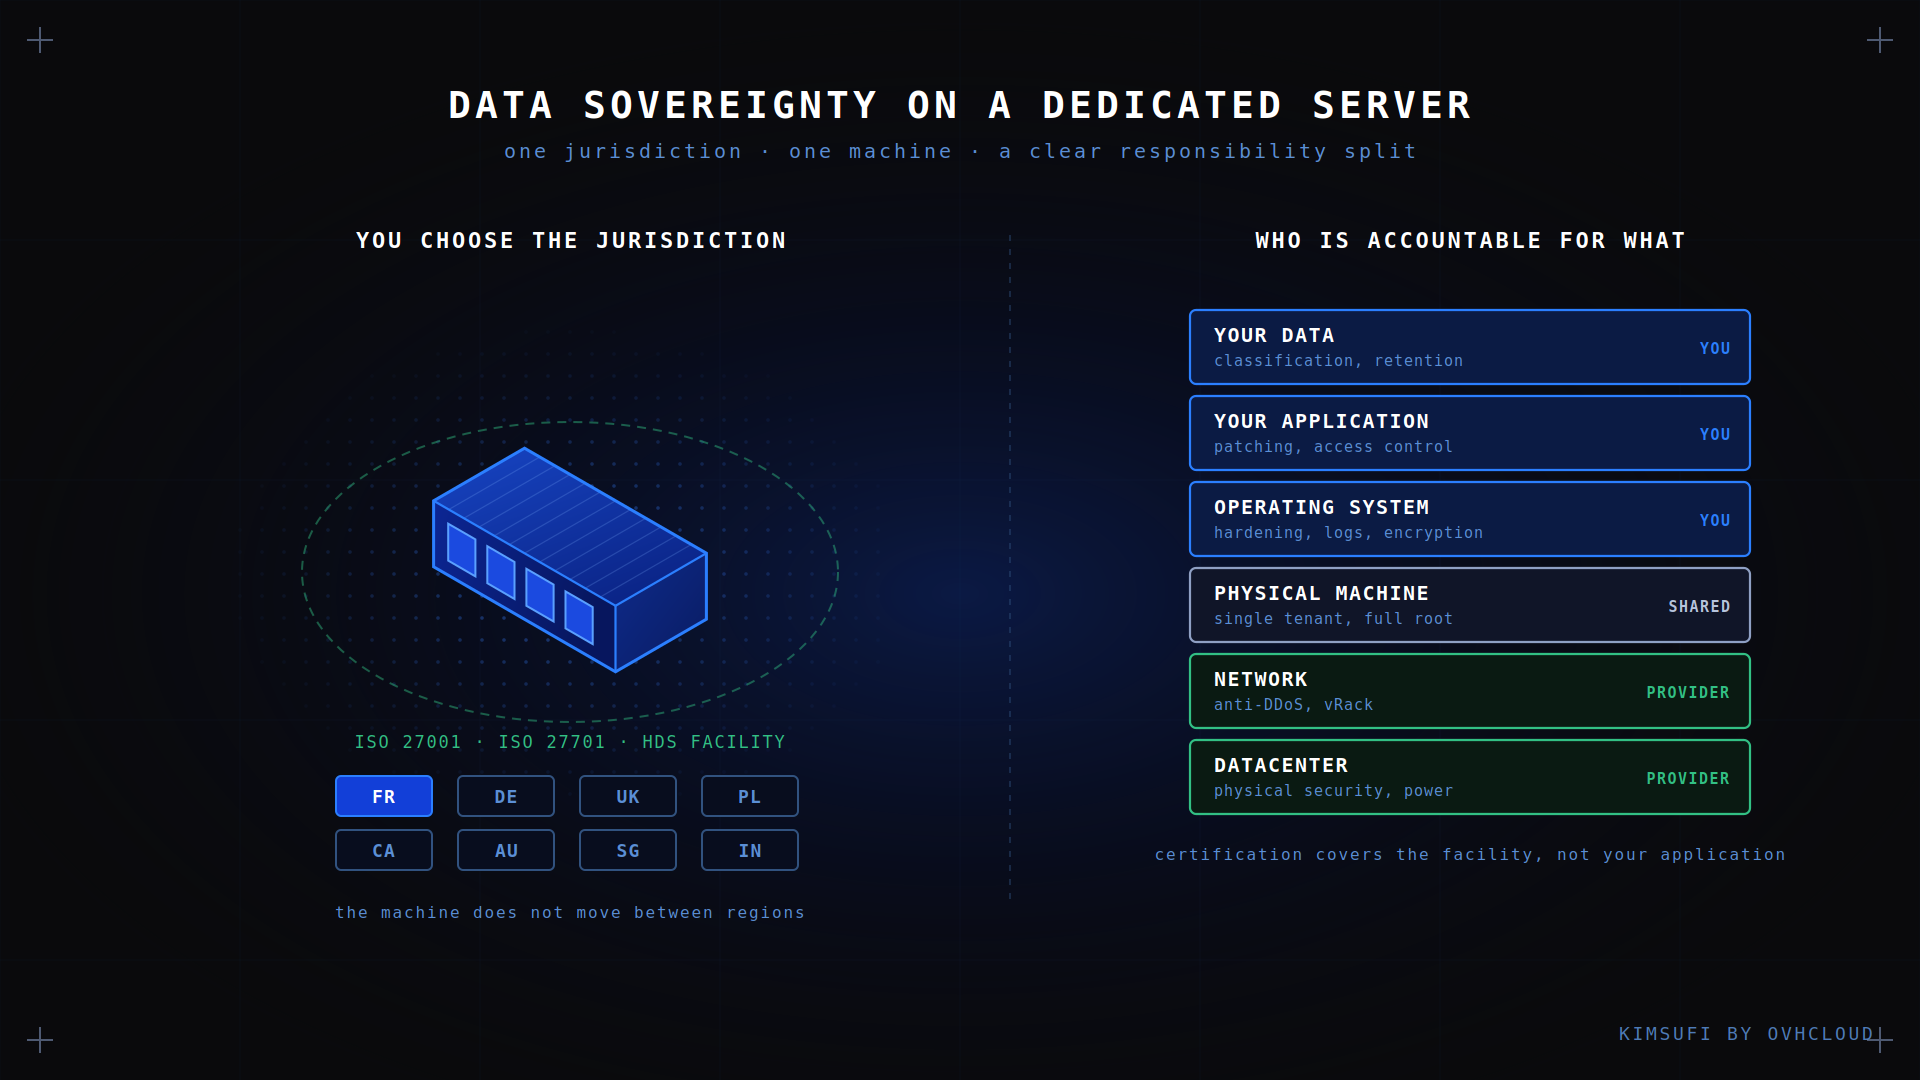
La souveraineté des données, c'est le principe selon lequel les données obéissent aux lois du pays où elles sont physiquement stockées. Les serveurs dédiés Kimsufi laissent votre organisation choisir ce pays, garder les données régulées sur une infrastructure européenne certifiée ISO 27001, et conserver la maîtrise de la couche logicielle au-dessus.
À retenir
- La souveraineté des données signifie que les données répondent à la loi du pays où elles sont physiquement stockées. La souveraineté suit le matériel.
- Résidence, souveraineté et gouvernance sont trois notions distinctes : la localisation seule ne règle pas la juridiction.
- Un serveur dédié rend la souveraineté vérifiable : une machine physique unique dans un datacentre nommé, sans autre locataire ni migration silencieuse.
- La responsabilité se scinde : le fournisseur répond du site, du réseau et de la machine ; votre organisation répond de l'OS, des services et des données.
- Une infrastructure certifiée (ISO 27001, HDS) est nécessaire mais pas suffisante : le programme de conformité lui-même reste le vôtre.
Comprendre la souveraineté des données et son importance pour l'hébergement dédié
La souveraineté des données signifie que vos données tombent sous la juridiction de l'endroit où elles se trouvent physiquement. Déplacez une base de données de Francfort vers la Virginie et la loi applicable change, comme le gouvernement qui peut imposer une divulgation. La souveraineté suit le matériel. La souveraineté des données est désormais une question d'achats, pas une note de bas de page.
Trois idées se confondent. La résidence des données est géographique : les données restent dans cette région. La souveraineté des données est le pouvoir juridique : ces données répondent devant cette juridiction. La gouvernance des données est votre cadre interne pour les traiter. Une organisation peut satisfaire la résidence et manquer la souveraineté, quand un fournisseur se place sous un régime de droit à portée extraterritoriale.
L'infrastructure dédiée améliore votre posture de souveraineté, ce que les régulateurs vérifient. Sur une plateforme multi-tenant, votre workload repose sur un matériel dont l'emplacement peut changer. Un serveur dédié est une machine physique unique dans un datacentre nommé, sans autre locataire et sans migration silencieuse. Vous savez où sont les données parce que la machine ne bouge pas.
Pour une organisation sous restriction stricte de conformité, c'est là tout le point. Une machine dédiée dans une juridiction que vous avez choisie répond à la question que chaque auditeur pose : où sont les données, et quelle loi s'applique ?
Exigences de conformité clés pour les serveurs dédiés
La plupart des exigences de souveraineté se ramènent à une courte liste d'obligations. Formulées différemment dans chaque cadre, les contrôles convergent, et tous existent pour garantir que les données restent là où la loi l'attend.
| Exigence | Ce que ça signifie en pratique | Cadre typique |
|---|---|---|
| Localisation des données | Les données régulées restent dans un territoire défini | RGPD, loi santé nationale |
| Contrôle d'accès | Seules des personnes nommées atteignent les données de production | ISO 27001, SOC 2 |
| Chiffrement | Protection des données au repos, en transit et en usage | PCI DSS, HDS |
| Restrictions transfrontalières | Base légale avant toute sortie du territoire | RGPD, chapitre V |
| Preuves de conformité | Enregistrements prouvant que les contrôles fonctionnent | Chaque cadre |
| Notification de violation | Délais définis pour signaler les incidents données | RGPD, régulateurs sectoriels |
Deux points comptent quand votre organisation évalue un fournisseur face à ces exigences. La responsabilité se scinde : le fournisseur de service répond des opérations du site, du réseau et de la machine ; votre organisation, du système d'exploitation, de ses services et des données qu'elle contient. Et la certification de l'infrastructure du fournisseur est nécessaire mais pas suffisante pour la conformité : un datacentre certifié ISO 27001 ne rend pas conforme un service sans patchs.
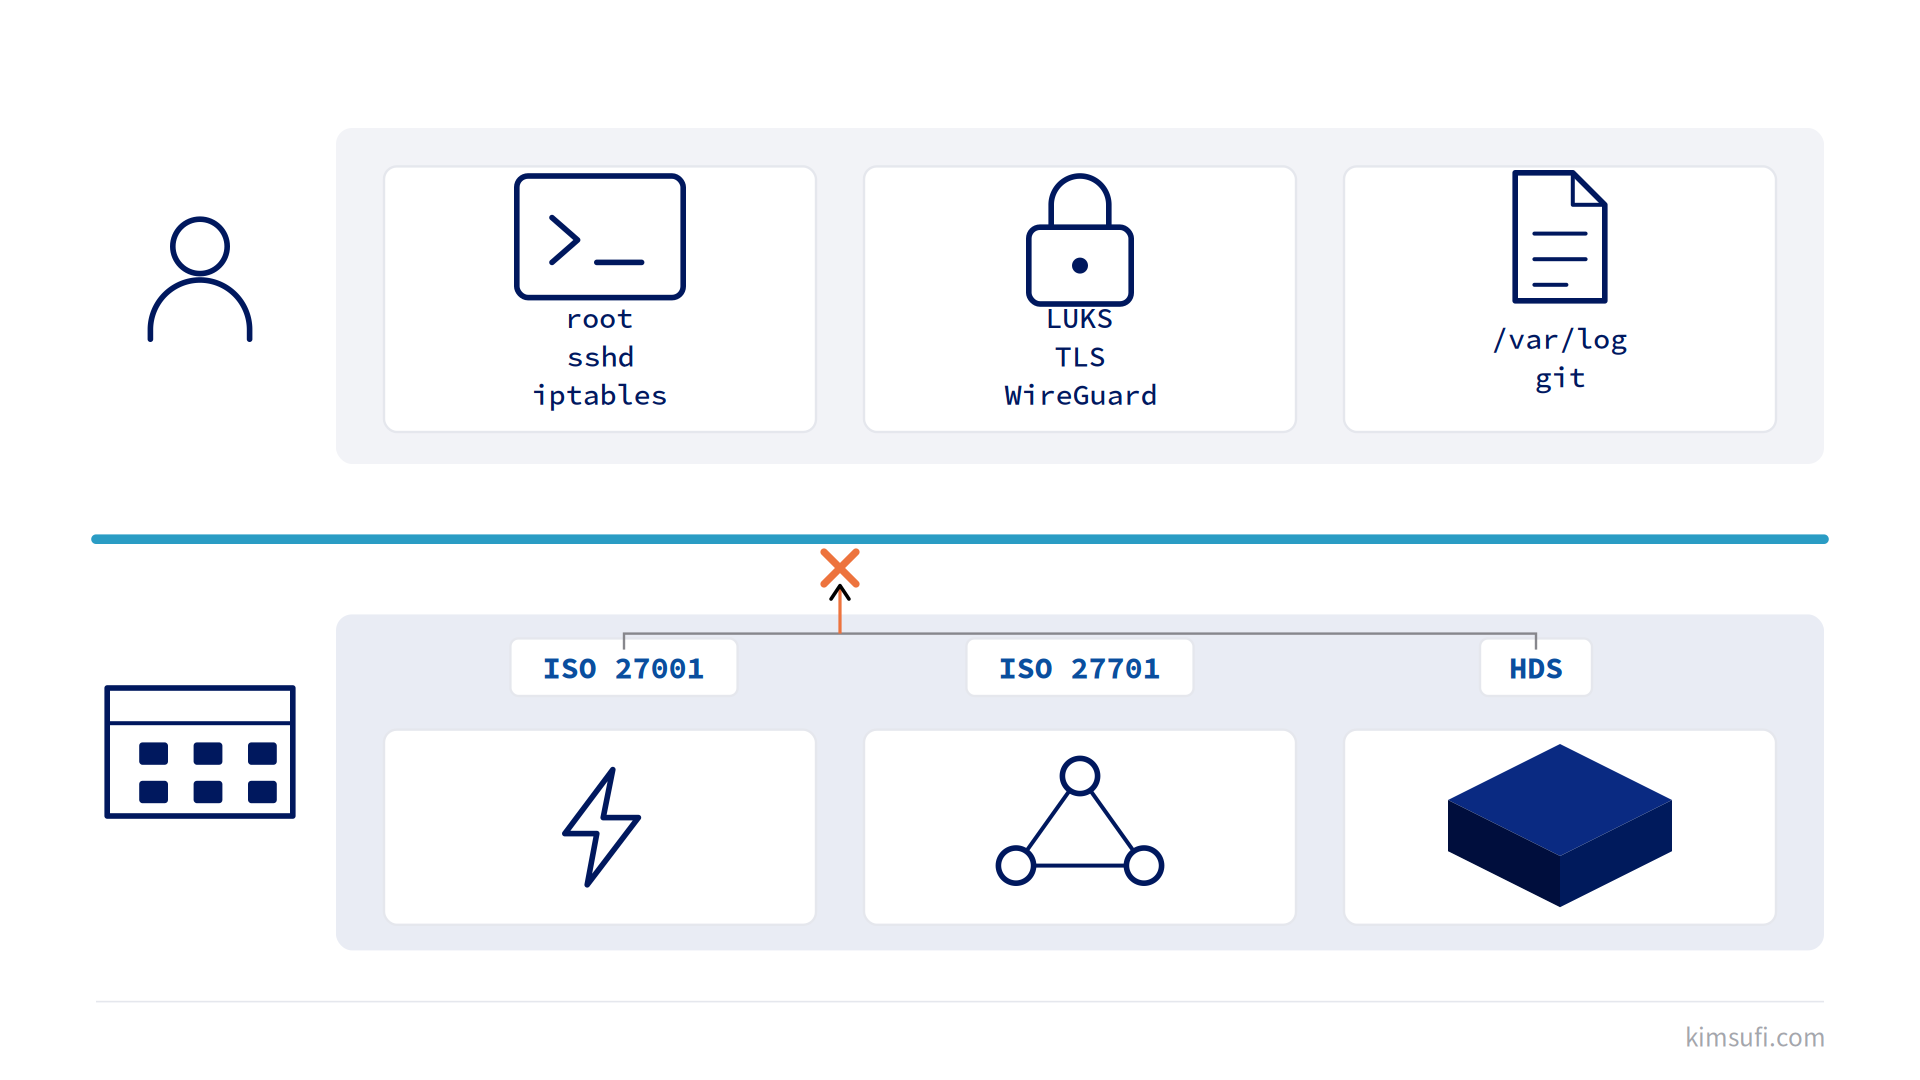
Cette répartition est le modèle, pas une faille. Savoir de quel côté se place chaque contrôle permet à un programme de conformité de survivre à sa première revue. C'est aussi là que les évaluations de fournisseurs tournent mal : les acheteurs lisent un badge de certification comme la preuve qu'ils se conforment.
Comment les serveurs dédiés Kimsufi répondent aux exigences de souveraineté
Kimsufi est une gamme Kimsufi by OVHcloud, hébergée dans les datacentres OVHcloud. Trois caractéristiques portent l'essentiel du poids en matière de souveraineté, et chacune correspond à une obligation de conformité précise.
Vous choisissez la juridiction précise. Les serveurs sont disponibles en France, Allemagne, Royaume-Uni, Pologne, Canada, Australie, Singapour et Inde. Votre organisation sélectionne le pays à la commande, et la machine y reste. Pour une politique données UE sans exception, c'est le contrôle qui l'impose.
Les sites sont certifiés. Les datacentres OVHcloud sont certifiés ISO 27001. Les serveurs dédiés en France tournent depuis Gravelines, Roubaix et Strasbourg, avec certifications ISO 27001, ISO 27701 et HDS. OVHcloud est un fournisseur européen soumis au RGPD, et le traitement s'encadre par des contrats conformes au RGPD. C'est la différence de fond entre résidence et souveraineté pour beaucoup d'acheteurs : les données UE restent sous la loi UE.
Vous gardez le root. Les serveurs Kimsufi sont non managés, ce qui rend la souveraineté vérifiable. Aucun processus du fournisseur ne tourne dans votre système d'exploitation, et personne n'administre votre magasin de données. Pour documenter qui atteint les données de production, un matériel exclusif avec root seul vaut mieux qu'un schéma de responsabilités partagées. Contrairement à la colocation, vous ne possédez ni n'expédiez le matériel : le bénéfice de souveraineté arrive sans le coût d'investissement.
Ce que Kimsufi ne fait pas, c'est gérer la conformité à la souveraineté des données pour vous. Pas de service de conformité managé, pas de moteur de politiques, pas de conseil attaché. Vous recevez une infrastructure certifiée, la juridiction choisie, des ressources dédiées et la maîtrise totale. Le programme, lui, vous revient.
Chiffrement des transferts de données
Le chiffrement des données régulées couvre trois états, chacun avec sa responsabilité propre. Se tromper sur la répartition est la source la plus fréquente d'exposition.
Au repos. Votre responsabilité. Chiffrement intégral du disque via LUKS, ou chiffrement côté base, sur votre propre stockage. La machine étant mono-tenant, vous contrôlez les clés sans aucun fournisseur dans le chemin. C'est comme ça qu'on sécurise les données sur un disque qu'on ne possède pas physiquement.
En transit. Surtout votre responsabilité. Vous terminez le TLS pour le trafic public et tunnelisez le trafic privé avec WireGuard ou IPsec, avec l'outil que votre équipe fait déjà tourner. La plateforme apporte le vRack, un réseau privé qui relie vos serveurs entre sites : la réplication interne de données sensibles ne traverse jamais Internet public.
En usage. Assisté par la plateforme. Un serveur de confidential computing s'appuie sur des enclaves matérielles, via Intel SGX ou AMD Infinity Guard, pour créer une zone sûre dans le processeur. Le code et les données qui s'y exécutent sont isolés du système d'exploitation et des accès admin. Le confidential computing va fermer l'écart que les deux premiers états laissent ouvert, et c'est le seul contrôle qui garde les données illisibles pendant leur traitement.
La réplication transfrontalière réclame le même soin que la charge principale. Un serveur de sauvegarde et de recovery dans un second site de la même région garde le rétablissement dans votre juridiction, et évite un transfert illégal par la porte de derrière de votre politique de sauvegarde.
Reporting prêt pour l'audit et monitoring continu
Être prêt pour l'audit, c'est produire à la demande les preuves de souveraineté. Elles viennent de deux sources, et il vaut mieux savoir à l'avance laquelle est laquelle.
La couche infrastructure est couverte par la certification. OVHcloud publie les certifications ISO 27001, ISO 27701 et HDS de ses datacentres, qui couvrent sécurité physique, opérations du site et réseau. Votre organisation les cite comme preuve tierce pour les parties du patrimoine que vous n'opérez pas, raison pour laquelle vos enregistrements de gouvernance doivent couvrir le reste.
Tout ce qui est au-dessus du métal est à documenter par vous, et sur un serveur non managé rien n'est collecté par défaut. Une base de travail réaliste :
- Logs système et d'accès. Expédiez auth et données système hors de la machine pour qu'elles survivent à la machine.
- État de configuration. Gardez règles de pare-feu et configuration serveur dans un gestionnaire de versions : l'historique des changements est un sous-produit de votre façon de travailler.
- Monitoring continu. Faites tourner votre propre outil de contrôle de disponibilité, de disque et d'intégrité, avec des seuils d'alerte défendables.
- Revue des accès. Documentez qui possède des identifiants vers les données de production, et relisez la liste à intervalle pour qu'elle reste à jour.
- Inventaire des données. Enregistrez quelles données régulées vous détenez, où elles se trouvent, combien de temps vous les gardez : les déclarations et la réalité doivent coller.
Rien d'exotique, mais adoptez-vous tôt. Rattraper une piste d'audit après dix-huit mois de changements non documentés coûte cher. Le support du fournisseur ne comblera pas l'écart.
Choisir la bonne configuration serveur pour votre secteur
Les règles sectorielles pèsent davantage sur le traitement des données que la performance brute.
| Secteur | Contrainte dominante | Priorité de configuration |
|---|---|---|
| Santé | Site certifié HDS, contrôle d'accès strict | Datacentre français, confidential computing |
| Finance | Profondeur des preuves, intégrité des transactions | Stockage redondant, rétention des logs, confidential computing |
| Secteur public | Souveraineté nationale, règles d'achats | Site dans le pays, flux de données documentés |
| SaaS | Engagements contractuels envers les clients | Déploiement par région, isolation des tenants |
| E-commerce | Périmètre PCI DSS sur les données de paiement | Réseau segmenté, données carte délimitées |
Deux décisions comptent plus que le choix du CPU. La capacité de stockage fixe la rétention des logs et des backups : une question réglementaire plus que technique. Le choix du datacentre fixe le régime légal : une organisation SaaS qui sert des clients UE et canadiens opère une machine par région.
Les exigences sectorielles gouvernent aussi la rétention. Une organisation financière peut devoir respecter sept ans d'archivage, tandis qu'un éditeur SaaS affronte des délais contractuels de suppression. Les deux sont des décisions de stockage prises à la commande, et les deux garantissent que les données ne restent ni trop longtemps ni ne disparaissent. Les limites de rétention garantissent que les preuves d'audit survivent.
Scénario illustratif : conformité d'entreprise sur des serveurs dédiés Kimsufi
Cet exemple pédagogique n'est pas une référence client.
Une organisation d'analyse de données de 40 personnes vend à des assureurs européens sous les règles de données UE. Un contrat strict impose que les données clients ne quittent jamais l'UE, le chiffrement s'applique partout, et les données d'accès sont disponibles sous un jour ouvré. Ce sont des engagements de souveraineté typiques pour un SaaS en secteur régulé.
Elle fait tourner deux serveurs à Gravelines, un pour l'application et un pour la base, reliés par vRack pour que la réplication ne touche jamais Internet public. Les disques sont chiffrés en LUKS, clés détenues par l'organisation. Des backups nocturnes partent vers un second site français, le rétablissement reste dans la même juridiction. Les logs sont conservés treize mois, et la configuration vit dans un dépôt privé qui donne un historique de changements complet.
L'entraînement sensible des modèles tourne dans une enclave de confidential computing, donc les données ne sont jamais exposées. Quand l'auditeur de l'assureur demande où sont les données, la réponse est deux machines nommées dans un datacentre français nommé, sous une seule juridiction. Les certifications couvrent le bâtiment ; les registres de l'organisation couvrent le reste. C'est cette répartition qui permet à une petite société de répondre à des exigences écrites pour une grande.
Foire aux questions
Quels sont les principes clés de la souveraineté des données ?
Quatre principes portent l'essentiel. Les données sont régies par la loi du territoire précis où elles sont stockées. Ce territoire doit être connu et stable, pas flottant à travers une région, pour que l'emplacement soit prouvable. Tout mouvement transfrontalier de données régulées exige d'abord une base légale. Et vous devez prouver les trois avec des registres. La souveraineté des données est une affirmation que vous documentez, pas un réglage que vous activez.
Quelle différence entre la souveraineté et la résidence des données ?
La résidence est géographique : un engagement que les données se trouvent à un endroit déclaré. La souveraineté est juridique : quel gouvernement et quelles cours détiennent l'autorité sur elles. Les deux s'alignent d'habitude, pas toujours. Un fournisseur peut stocker vos données en Europe tout en restant soumis à un régime étranger qui impose la divulgation : résidence acquise, souveraineté manquante. La nationalité du fournisseur compte autant que la carte.
Comment les transferts transfrontaliers sont-ils sécurisés sur un serveur dédié ?
Le chiffrement en transit relève de votre configuration : TLS pour les endpoints publics, WireGuard ou IPsec pour les liens serveur à serveur. Entre serveurs Kimsufi, le vRack fournit un réseau privé isolé d'Internet public. Pour les données en usage, le confidential computing les garde illisibles pendant le traitement. Le chiffrement seul ne rend pas un transfert légal : si des données régulées quittent leur juridiction, une base légale reste requise, et aucun contrôle technique ne s'y substitue.
Quels rapports d'audit sont disponibles pour les serveurs dédiés Kimsufi ?
Les attestations pertinentes sont les certifications des datacentres : ISO 27001 pour la sécurité de l'information, ISO 27701 pour la vie privée, HDS pour les données de santé en France. Elles couvrent le site, la sécurité physique et les opérations réseau du fournisseur. Elles ne s'étendent pas à votre système d'exploitation, vos applications ou vos données : les preuves de conformité pour ces couches viennent des registres que votre organisation tient au regard de son propre cadre.
Démarrer
Choisissez la juridiction d'abord, le matériel ensuite, car le datacentre décide de la loi qui s'applique à vos données. Les serveurs dédiés Kimsufi démarrent à 9,99 €/mois et se déploient en minutes : vous validez une configuration conforme avant de vous engager sur une région. Si données de santé, périmètre PCI DSS ou engagements par région s'appliquent, parlez d'abord à un Solutions Architect : les choix de localisation sont difficilement réversibles. Notre gamme de serveurs dédiés liste la disponibilité par pays.