


Ansible et Puppet résolvent le même problème : garder une flotte de serveurs dans un état connu et reproductible plutôt qu'un tas de boîtes éditées à la main. Ils s'y prennent de façon opposée, et en 2026 la différence entre eux n'est plus seulement technique. La licence de Puppet a bougé, celle d'Ansible non. Ce guide compare architecture, syntaxe, coût, échelle et chemins de migration, sur une infrastructure à partir de 9,99 €/mois.
Points clés à retenir
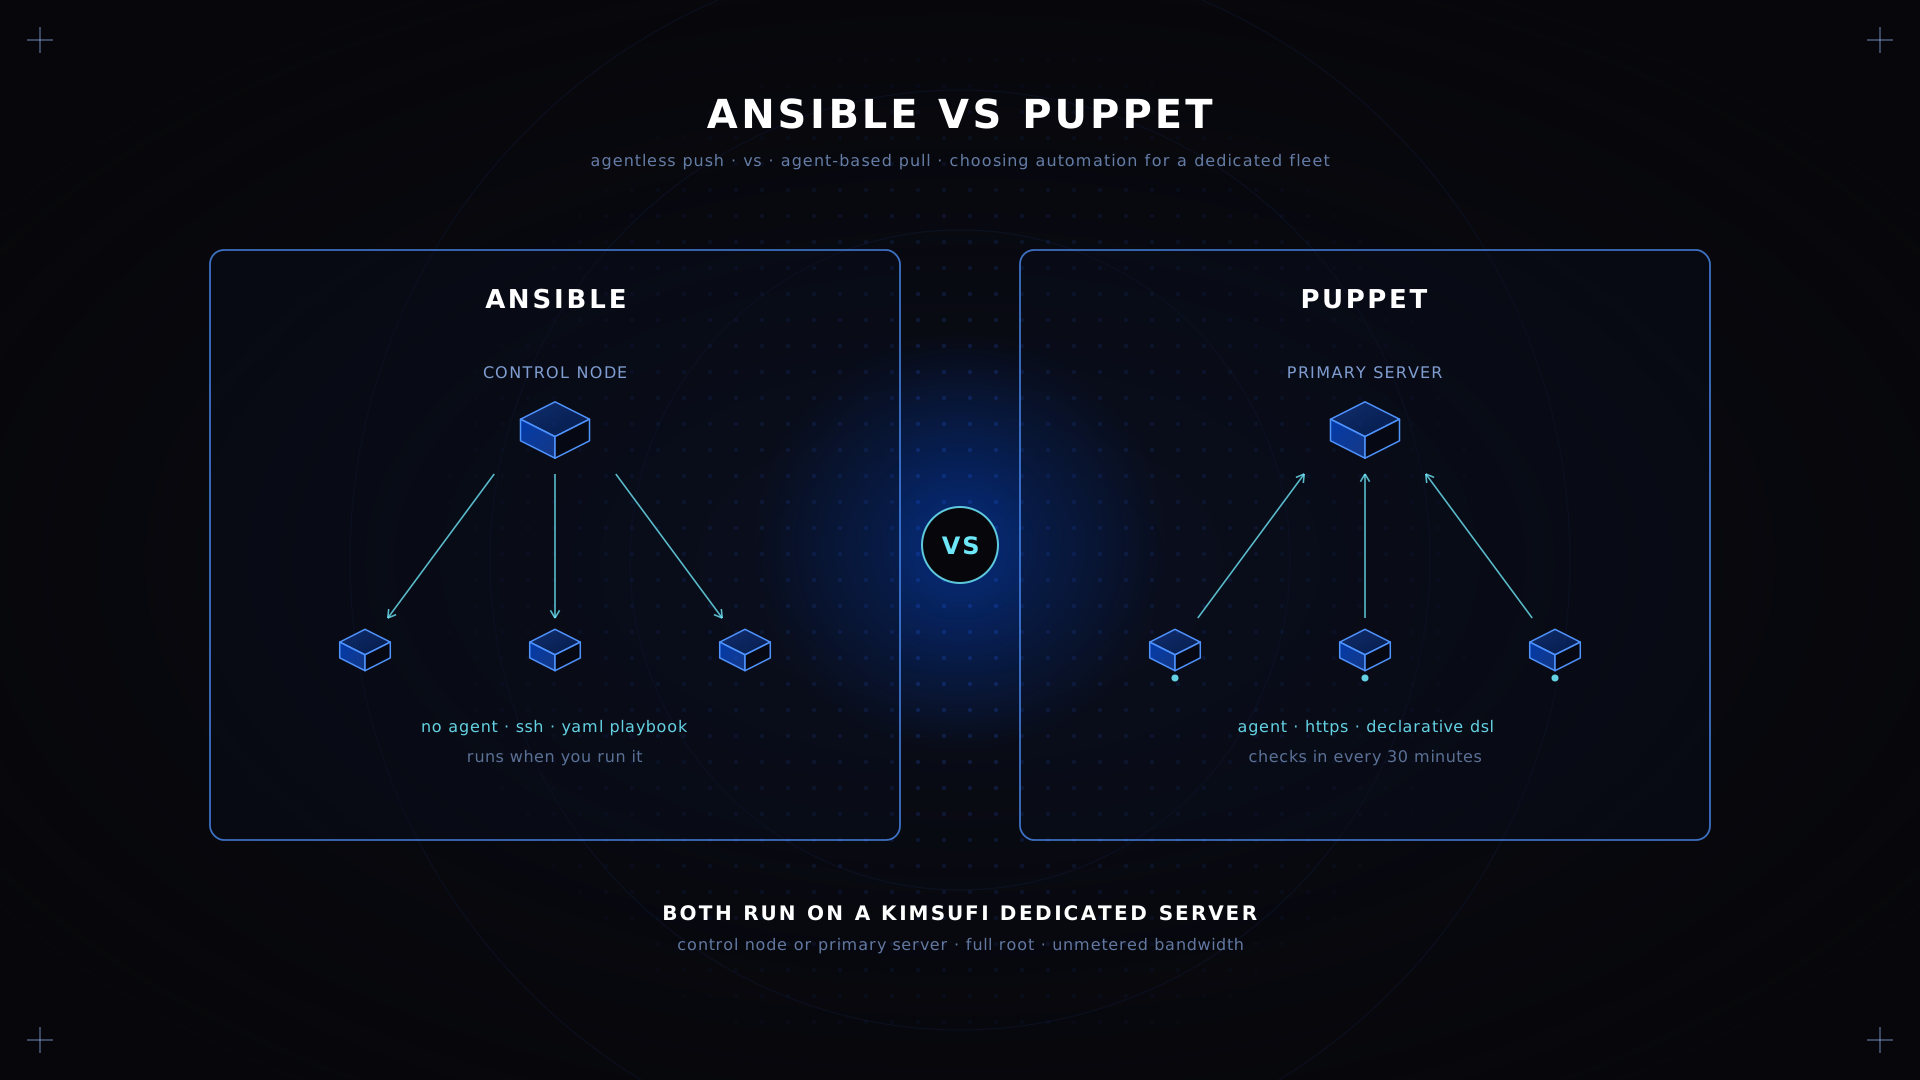
- Ansible est agentless : il se connecte par SSH et exécute un Ansible playbook à la demande. Puppet utilise un agent : chaque hôte tire sa configuration sur un agenda.
- Ansible utilise YAML, que la plupart des équipes lisent dès le premier jour. Puppet utilise un DSL déclaratif : plus long à apprendre, plus précis sur les dépendances.
- Depuis 2025, les binaires officiels sont derrière une EULA, avec une licence commerciale requise au-delà de 25 nœuds. La réponse communautaire est OpenVox, un fork Apache 2.0.
- Ansible convient à l'orchestration, au déploiement d'applications et aux opérations ad-hoc : une commande peut automatiser un changement de configuration sur un tier entier. Puppet convient aux flottes de longue durée où la dérive de configuration est le principal ennemi.
- Pour un à cinquante serveurs dédiés, Ansible est le chemin le plus court. Puppet gagne son surcoût à l'échelle et sous examen.
Vue d'ensemble d'Ansible et Puppet
Puppet est arrivé en 2005, avant que le mot DevOps existe. Il décrit l'infrastructure comme du code, compile cette description en un catalogue par hôte, et un daemon l'applique sur un agenda. Perforce l'a acquis en 2022.
Ansible est arrivé en 2012 avec un pari différent : pas d'agent, pas de base centrale, juste SSH et Python sur la cible. Red Hat l'a acquis en 2015. Le paquet communautaire est gratuit et chaque version est livrée ouvertement ; Ansible Automation Platform est l'outil payant au-dessus, et la version que la plupart des entreprises déploient.
| col1 | Ansible | Puppet |
|---|---|---|
| Modèle | Push, agentless | Pull, base d'agents |
| Langage | Playbooks YAML | Manifestes Puppet DSL |
| Transport | SSH | HTTPS vers un serveur primaire |
| Cadence par défaut | Quand vous l'exécutez | Toutes les 30 minutes |
| Tier gratuit | Paquet communautaire complet | Code ouvert, binaires restreints |
| Meilleur en | Orchestration, déploiement d'app | Application continue de la configuration |
💡 Astuce Aucun des deux outils ne fait de provisioning d'infrastructure au sens Terraform : tous deux configurent des serveurs qui existent déjà. Pour provisionner un serveur il vous faut une étape séparée, par une API cloud ou le panneau de contrôle de votre fournisseur.
Architecture de base : agent-based vs agentless
Tout le reste découle de ceci.
Puppet utilise un agent. Un petit daemon tourne sur chaque hôte géré. Il se réveille sur un timer, envoie des facts au serveur primaire, reçoit un catalogue compilé, l'applique et rapporte en retour. Ce serveur détient la configuration désirée de chaque machine qu'il gère, et les hôtes convergent que quelqu'un regarde ou non. C'est ce que vous voulez quand la dérive est la chose contre laquelle vous vous battez.
Le coût, c'est ce daemon lui-même : quelque chose à installer, à mettre à jour et à faire continuer de parler au serveur. Au-delà de quelques centaines d'hôtes, la capacité de compilation et le trafic réseau qu'il génère deviennent de vraies considérations.
Ansible est agentless. Rien ne tourne sur la cible. Vous exécutez un playbook depuis un nœud de contrôle, qui ouvre une connexion SSH, pousse le code dont il a besoin, l'exécute et nettoie. Un nouveau serveur est gérable dès que SSH fonctionne, et c'est pourquoi Ansible s'insère si facilement dans un workflow de déploiement applicatif : la même opération fonctionne sur une boîte construite ce matin.
Le coût, c'est que rien ne se passe tant que rien ne le déclenche, si bien que la dérive entre les runs est invisible. Les équipes ferment cet écart avec un scheduler ou un workflow CI, ce qui marche, mais c'est une convention plutôt qu'une propriété de l'outil.
💡 Astuce Agentless signifie aussi rien de plus à sécuriser, un vrai avantage là où chaque daemon résident est une chose de plus à patcher. Notre page sur le [serveur bare metal avec Confidential Computing](https://www.kimsufi.com/fr/use-cases/uc-confidential-computing-server/) couvre le tableau plus large du durcissement.
Playbooks vs manifestes : syntaxe et courbe d'apprentissage
Un Ansible playbook est du YAML. Une task nomme un module et ses arguments, et un ingénieur qui n'a jamais vu Ansible peut en lire un correctement au premier contact. Chaque module est une petite unité documentée. Le format simple est ce qui fait que le code est réellement relu.
Ansible exécute les tasks dans l'ordre où vous les écrivez. L'ordre d'exécution est facile à raisonner et facile à rater à l'échelle, parce que c'est votre responsabilité plutôt que celle de l'outil.
Les manifestes Puppet utilisent un DSL déclaratif. Vous décrivez des ressources et leurs relations, et l'outil déduit l'ordre. Les dépendances sont explicites, si bien qu'un paquet, son template de configuration et son service se câblent ensemble, et le service ne redémarrera pas avant que le fichier arrive. C'est son principal avantage.
Le DSL est la barrière : un vrai langage avec ses propres idiomes, et les équipes ont régulièrement besoin de semaines avant d'être productives. Ce que vous achetez, c'est la précision.
En pratique. Ansible est plus facile à prendre en main et plus dur à garder ordonné sur des centaines de rôles. Puppet est plus dur à apprendre et garde mieux sa forme au fil des années, un vrai avantage sur une codebase que plusieurs équipes maintiennent.
Benchmarks de performance et de scalabilité (2026)
Les benchmarks publiés vieillissent mal et correspondent rarement à l'environnement de quelqu'un, donc comparez la forme de la courbe plutôt que les chiffres absolus.
Ansible tourne en parallèle sur un nombre configurable de forks, et chaque hôte coûte un ou plusieurs allers-retours SSH par task. Sous une centaine de serveurs, le temps d'horloge est imperceptible. Au-delà, les gens se tournent vers le pipelining, le fact caching et le découpage des rôles, chacun un contournement de scalabilité plutôt qu'une capacité que vous obtenez gratuitement.
Puppet déplace le travail sur l'hôte géré. Le serveur central compile les catalogues, ce qui est le bottleneck, et chaque hôte applique le sien. La charge s'étale sur la fenêtre de check-in, si bien qu'une flotte de mille hôtes se comporte plus prévisiblement que la même flotte sous une poussée unique. La cohérence vient du schedule, pas de l'opérateur.
Le point de croisement se siège dans les basses centaines d'hôtes. En dessous, la simplicité gagne. Au-dessus, cette architecture cesse d'être un surcoût et devient la raison pour laquelle l'ensemble continue de fonctionner.
💡 Astuce Les deux outils sont sensibles aux I/O côté contrôle : un serveur qui compile des catalogues profite d'un stockage rapide plus que de cœurs supplémentaires. Voyez notre guide des [options de stockage pour serveurs dédiés](https://www.kimsufi.com/fr/blog/storage-options-dedicated-servers/).
Comparaison des coûts : licences, cloud et support
C'est ici que 2026 ne ressemble en rien à 2022.
Ansible. Le paquet communautaire reste gratuit et développé ouvertement. Red Hat vend Ansible Automation Platform aux équipes qui exigent une web UI, le contrôle d'accès et un support, mais rien ne vous y force : une grande flotte de production peut tourner sur le paquet gratuit indéfiniment.
Puppet. Fin 2024, Perforce a annoncé que les nouveaux binaires ne seraient livrés que vers un dépôt privé, avec l'accès contributeur gouverné par une EULA et une licence commerciale requise au-delà de 25 nœuds. Le code source Apache 2.0 est resté public, mais les builds ouverts officiels se sont arrêtés.
OpenVox. La communauté Vox Pupuli a répondu avec un fork, publié d'abord en janvier 2025 et toujours Apache 2.0. C'est la route pratique pour quiconque veut la même architecture sans les termes de Perforce, et les modules sont testés contre lui.
| Facteur de coût | Ansible | Puppet |
|---|---|---|
| Gratuit à toute échelle | Oui, paquet communautaire | Non, commercial au-delà de 25 nœuds |
| Fork open source disponible | Pas nécessaire | OpenVox, Apache 2.0 |
| Tier payant | Ansible Automation Platform | Puppet Enterprise, Puppet Core |
| Coût caché | Temps d'ingénieur sur l'ordonnancement et la structure | Un serveur primaire à faire tourner et maintenir |
Le coût d'infrastructure est faible dans les deux cas : un serveur Puppet pour une flotte modeste tient confortablement dans un serveur dédié budgétaire, et un hôte de contrôle Ansible a besoin de moins de puissance encore.
Intégration aux grands fournisseurs cloud (AWS, Azure, GCP)
Les deux parlent aux API cloud à travers des collections plutôt que quoi que ce soit d'intégré. Ansible livre des plugins d'inventaire dynamique qui interrogent un fournisseur cloud et construisent la liste d'hôtes à l'exécution, si bien qu'une instance créée il y a dix minutes est gérée sans éditer un fichier. Puppet y arrive par ses propres modules et la classification de nœuds, et les deux s'intègrent aux API habituelles des fournisseurs.
Pour un parc multi cloud ou hybride, la question décisive n'est pas quel fournisseur cloud chaque outil supporte, parce que les deux couvrent AWS, Azure et GCP convenablement. C'est comment chacun se comporte quand un hôte est injoignable. Ansible le saute et rapporte un échec. Le daemon de Puppet converge quand l'hôte revient, sans intervention manuelle.
Cela compte plus dans le travail hybride que n'importe quelle table de fonctionnalités : un parc hybride mélangeant du bare metal loué et des instances cloud aura des machines brièvement hors du réseau, et un check-in programmé absorbe cela avec grâce. Pour peser les approches d'hébergement elles-mêmes, voyez serveur dédié vs hébergement cloud.
💡 Astuce Ansible est le choix plus courant pour les workflows conteneurs et Docker, en grande partie parce qu'il s'insère dans un pipeline CI comme une étape. Puppet peut configurer un hôte Docker parfaitement bien, mais peu d'équipes y recourent pour créer des images.
Cas d'usage : quand Ansible est le bon choix
Prenez Ansible quand :
- Votre flotte est petite à moyenne. Un à cinquante serveurs, où un daemon supplémentaire sur chaque hôte est un surcoût que vous n'avez pas besoin de payer.
- Vous avez besoin d'un orchestrateur, pas seulement de la gestion de configuration. Un rolling restart, une mise à niveau ordonnée à travers des tiers, un failover de base de données : chacun est une opération séquencée, et l'exécution ordonnée d'Ansible l'exprime naturellement. En tant qu'orchestrateur, Puppet n'a pas de bonne réponse, et c'est pourquoi les équipes qui déploient des applications fréquemment gardent Ansible sous la main.
- Vous faites des opérations ad-hoc. Une seule commande sur chaque serveur web est une one-liner, et cette seule capacité garde Ansible installé sur des boîtes gérées par autre chose.
- Vous ne pouvez rien installer. Une appliance réseau, une image verrouillée, un périphérique client : si le périphérique prend le SSH, Ansible le pilote. Rien à installer, rien à mettre à jour.
- Votre équipe est petite. La courbe d'apprentissage est assez courte pour que tout le monde puisse contribuer, plutôt qu'un spécialiste unique possédant l'automatisation.
Une forme typique : une poignée de serveurs dédiés, un rôle par application, et un pipeline qui fait tourner l'ensemble au merge. Simple, auditable, rien de plus à maintenir. Tout commence par un nœud de contrôle et un premier playbook, ce que détaille pas à pas notre tutoriel d'installation d'Ansible.
Cas d'usage : quand Puppet est le bon choix
Prenez Puppet quand :
- La dérive est votre vrai problème. Des centaines d'hôtes de longue durée dans lesquels les gens se connectent. Puppet annule un changement de configuration manuel à la prochaine exécution, automatiquement.
- L'échelle est dans les centaines ou les milliers. Un pull programmé étale la charge et retire le nœud de contrôle des goulots.
- Vous devez prouver l'état, pas seulement le poser. Chaque exécution rapporte ce qui a changé, un artefact d'audit plutôt qu'une ligne de log, si bien que la cohérence de la flotte devient quelque chose que vous pouvez démontrer.
- Votre environnement est de longue durée. Son approche des dépendances garde une grande codebase cohérente d'une façon qu'un YAML ordonné ne fait pas.
- Vous faites de la virtualisation lourde. Les flottes d'hyperviseurs et les hosts de conteneurs sont exactement le parc de longue durée sujet à la dérive pour lequel il a été construit ; notre page sur le serveur bare metal pour virtualisation et Kubernetes couvre le côté matériel.
Sécurité, audit et conformité
Surface d'attaque. Ansible n'ajoute rien à la cible, mais le nœud de contrôle détient les clés SSH de tout. Puppet ajoute un daemon sur chaque hôte plus un serveur central détenant tout le parc : surface plus large, credentials plus étroits.
Piste d'audit. Puppet est plus fort par design : chaque exécution produit un rapport central de chaque ressource inspectée et de chaque changement qu'elle a dû faire, si bien que reconstruire ce que ressemblait un hôte mardi dernier est une requête. Avec Ansible vous avez la sortie de celui qui l'a lancé, à moins d'ajouter un système pour garder la trace.
Secrets. Ansible Vault chiffre les variables dans le dépôt ; Puppet utilise Hiera avec eyaml. Aucun des deux ne remplace un gestionnaire de secrets dédié dès que plus d'une équipe est impliquée.
Conformité. Si vous êtes réglementé, l'application continue plus le reporting est l'histoire plus facile à raconter à un auditeur : l'outil prouve que la configuration a été tenue, pas seulement que quelqu'un a fait un changement une fois.
Communauté, écosystème et options de support
Ansible a la communauté la plus large avec une large marge. Galaxy héberge des collections pour presque tout, la documentation est solide, et la réponse à la plupart des questions existe déjà.
Puppet a une communauté plus petite mais plus profonde, et ses modules Forge tendent à être plus soigneusement conçus parce que le DSL le récompense. Depuis 2025 cette communauté se scinde en deux : les éditions Core et Enterprise de Perforce d'un côté, OpenVox et l'écosystème Vox Pupuli de l'autre.
Cette scission est le plus grand changement de cette comparaison. Elle ne fait pas de Puppet un mauvais outil, mais une équipe qui le choisit en 2026 choisit aussi quelle saveur, avec des conséquences de licence que les utilisateurs Ansible ne rencontrent jamais.
Chemins de migration et scénarios d'automatisation hybride
Il n'y a pas de convertisseur entre un manifeste et un playbook. Planifiez le déplacement comme une réécriture.
Puppet vers Ansible. Travaillez rôle par rôle, pas hôte par hôte. Prenez une classe, écrivez le playbook équivalent, exécutez-le contre un hôte de staging, comparez le résultat, puis basculez ce rôle. Les deux outils cohabitent heureusement tant qu'ils ne gèrent pas le même fichier.
Ansible vers Puppet. Plus rare, habituellement poussé par l'échelle ou la conformité. Commencez par la configuration que chaque hôte partage, faites fonctionner le serveur et les agents dessus, puis déplacez les rôles un par un.
Faire tourner les deux. Courant et tout à fait praticable. Puppet tient la configuration de base sur chaque hôte ; Ansible gère le déploiement applicatif, l'orchestration et tout ce qui est ad-hoc. La règle est la propriété stricte : chaque fichier ou service dépend d'exactement un outil. Brisez cette règle et les deux se battront, chacun annulant l'autre, avec des résultats misérables à déboguer.
💡 Astuce Des agents qui se rapportent sur un agenda génèrent un trafic de fond régulier : modeste par hôte, facile à oublier à l'échelle. Notre guide sur les [serveurs dédiés à bande passante élevée vs illimitée](https://www.kimsufi.com/fr/blog/high-bandwidth-vs-unmetered/) explique quand cela commence à compter.
Recommandation finale : quel outil gagne pour vos besoins
Il n'y a pas de gagnant, seulement une adéquation.
Choisissez Ansible si vous faites tourner moins de cent serveurs, voulez être productif cette semaine, avez besoin de déployer des applications aussi bien que de gérer la configuration, ou voulez éviter entièrement une question de licence. Pour la plupart des équipes qui lisent ceci, c'est la réponse.
Choisissez Puppet si vous faites tourner des centaines d'hôtes de longue durée, que la dérive est votre problème quotidien, ou qu'un auditeur a besoin de la preuve d'un état appliqué. Puis choisissez la saveur délibérément : OpenVox pour Apache 2.0, Enterprise pour un contrat de vendeur.
Choisissez les deux si vous êtes déjà assez grand pour avoir le problème que chacun résout : Puppet pour la base, Ansible pour chaque application par-dessus.
Conclusion
Ansible et Puppet répondent à la même question avec des architectures opposées, et en 2026 la licence est aussi décisive que la comparaison technique. Ansible est agentless, gratuit et rapide à apprendre, le défaut pour les flottes petites et moyennes. Puppet est plus fort pour appliquer et prouver la configuration sur des centaines d'hôtes de longue durée, au prix d'un DSL plus raide et d'une décision de licence qui doit maintenant être prise consciemment. Dans tous les cas, les deux ont besoin d'un endroit prévisible où tourner : une petite machine toujours allumée où la performance constante compte plus que la puissance brute.
Faites tourner votre automatisation sur du bare metal Commencez avec les serveurs dédiés Kimsufi à partir de 9,99 €/mois. Accès root, bande passante sans plafond, protection DDoS intégrée.
FAQ
Ansible est-il encore pertinent en 2026 ?
Oui. Il reste l'outil de gestion de configuration le plus utilisé, le paquet communautaire est toujours gratuit, et Red Hat continue de livrer des releases d'Ansible Automation Platform. Les changements de licence ailleurs ont poussé plus d'équipes vers lui.
Qu'est-ce qui remplace Ansible ?
Rien, au sens que la question implique. Terraform et OpenTofu ont pris le provisioning d'infrastructure, et l'orchestration de conteneurs a pris une part du déploiement applicatif, mais aucun ne remplace la configuration d'un système d'exploitation sur un serveur en marche. Le territoire d'Ansible s'est rétréci ; il n'a pas disparu.
Est-ce que les gens utilisent encore Ansible ?
Largement, à toutes les tailles d'organisation. C'est la réponse par défaut pour la configuration de serveurs dans les équipes qui n'ont pas déjà autre chose, et courant même dans des boutiques qui font tourner Puppet ou Chef pour leur baseline.
Y a-t-il quelque chose de mieux qu'Ansible ?
Meilleur sur ce qu'il fait, aucun candidat clair. Mieux pour un travail précis, souvent : Terraform pour provisionner des serveurs, Puppet pour l'application continue à l'échelle, un opérateur de conteneurs pour le cycle de vie applicatif. La question utile est quel outil convient à l'exigence, pas lequel est le meilleur globalement.
Puppet peut-il fonctionner dans un environnement multi-cloud ?
Oui. L'agent Puppet sort par HTTPS, si bien qu'un hôte joint son serveur primaire depuis n'importe quel cloud qui autorise le trafic sortant. Le modèle pull est discutablement mieux adapté au multi-cloud que le push, parce que vous n'avez jamais besoin d'un accès réseau entrant au nœud géré.
Quel outil a la courbe d'apprentissage la plus basse pour les débutants ?
Ansible, clairement. YAML est lisible immédiatement et quelque chose d'utile peut être écrit en un après-midi. Le DSL de Puppet prend typiquement des semaines pour être bien utilisé, bien que cet investissement se rembourse sur une grande codebase.
Comment Ansible et Puppet gèrent-ils la dérive de configuration ?
Puppet corrige la dérive automatiquement à la prochaine exécution, par défaut toutes les 30 minutes. Ansible ne la corrige que quand une exécution a lieu, si bien que les équipes programment celles-ci ou les déclenchent depuis la CI. Le check mode rapporte ce qui changerait sans rien toucher.
Quelles sont les différences de coût total de possession entre Ansible et Puppet ?
Le coût d'Ansible est le temps d'ingénieur : structure, ordonnancement et discipline à mesure que la codebase grandit. Celui de Puppet est la licence au-delà de 25 nœuds, ou l'effort de faire tourner OpenVox, plus un serveur à faire tourner. À petite échelle, Ansible est moins cher sur les deux plans ; à grande échelle l'écart se resserre, parce que le coût caché d'Ansible croît avec la flotte.
Y a-t-il des préoccupations de sécurité majeures avec Ansible ou Puppet ?
Les préoccupations sont architecturales plutôt que des défauts. Un nœud de contrôle Ansible avec un accès SSH partout est une cible de grande valeur et devrait être traité comme telle. Puppet détient l'état de base sur chaque hôte. Dans les deux cas le plan de contrôle mérite le même durcissement qu'une base de données de production.
Est-il facile de migrer de Puppet vers Ansible, ou l'inverse ?
Pas facile, mais pas risqué rôle par rôle. Il n'y a pas de traduction automatique, donc prévoyez une réécriture. Faites tourner les deux en parallèle pendant la transition, avec une propriété stricte de chaque fichier, et basculez un rôle à la fois.