






Le stockage de fichiers auto-hébergé garde chaque document sur une machine que vous contrôlez au lieu de celle d'un fournisseur. Ce guide compare les options open source de 2026, montre comment déployer l'une d'elles et détermine à quel moment elle bat un abonnement.
Points clés à retenir
- Nextcloud est l'espace de travail le plus complet, Seafile la synchronisation la plus rapide, Cloudreve le gestionnaire de fichiers le plus léger.
- ownCloud désigne désormais Infinite Scale. La version PHP classique ne livre plus d'interface web.
- Un seul fichier compose déploie n'importe lequel d'entre eux. Le vrai travail, ce sont les sauvegardes, le TLS et le contrôle d'accès.
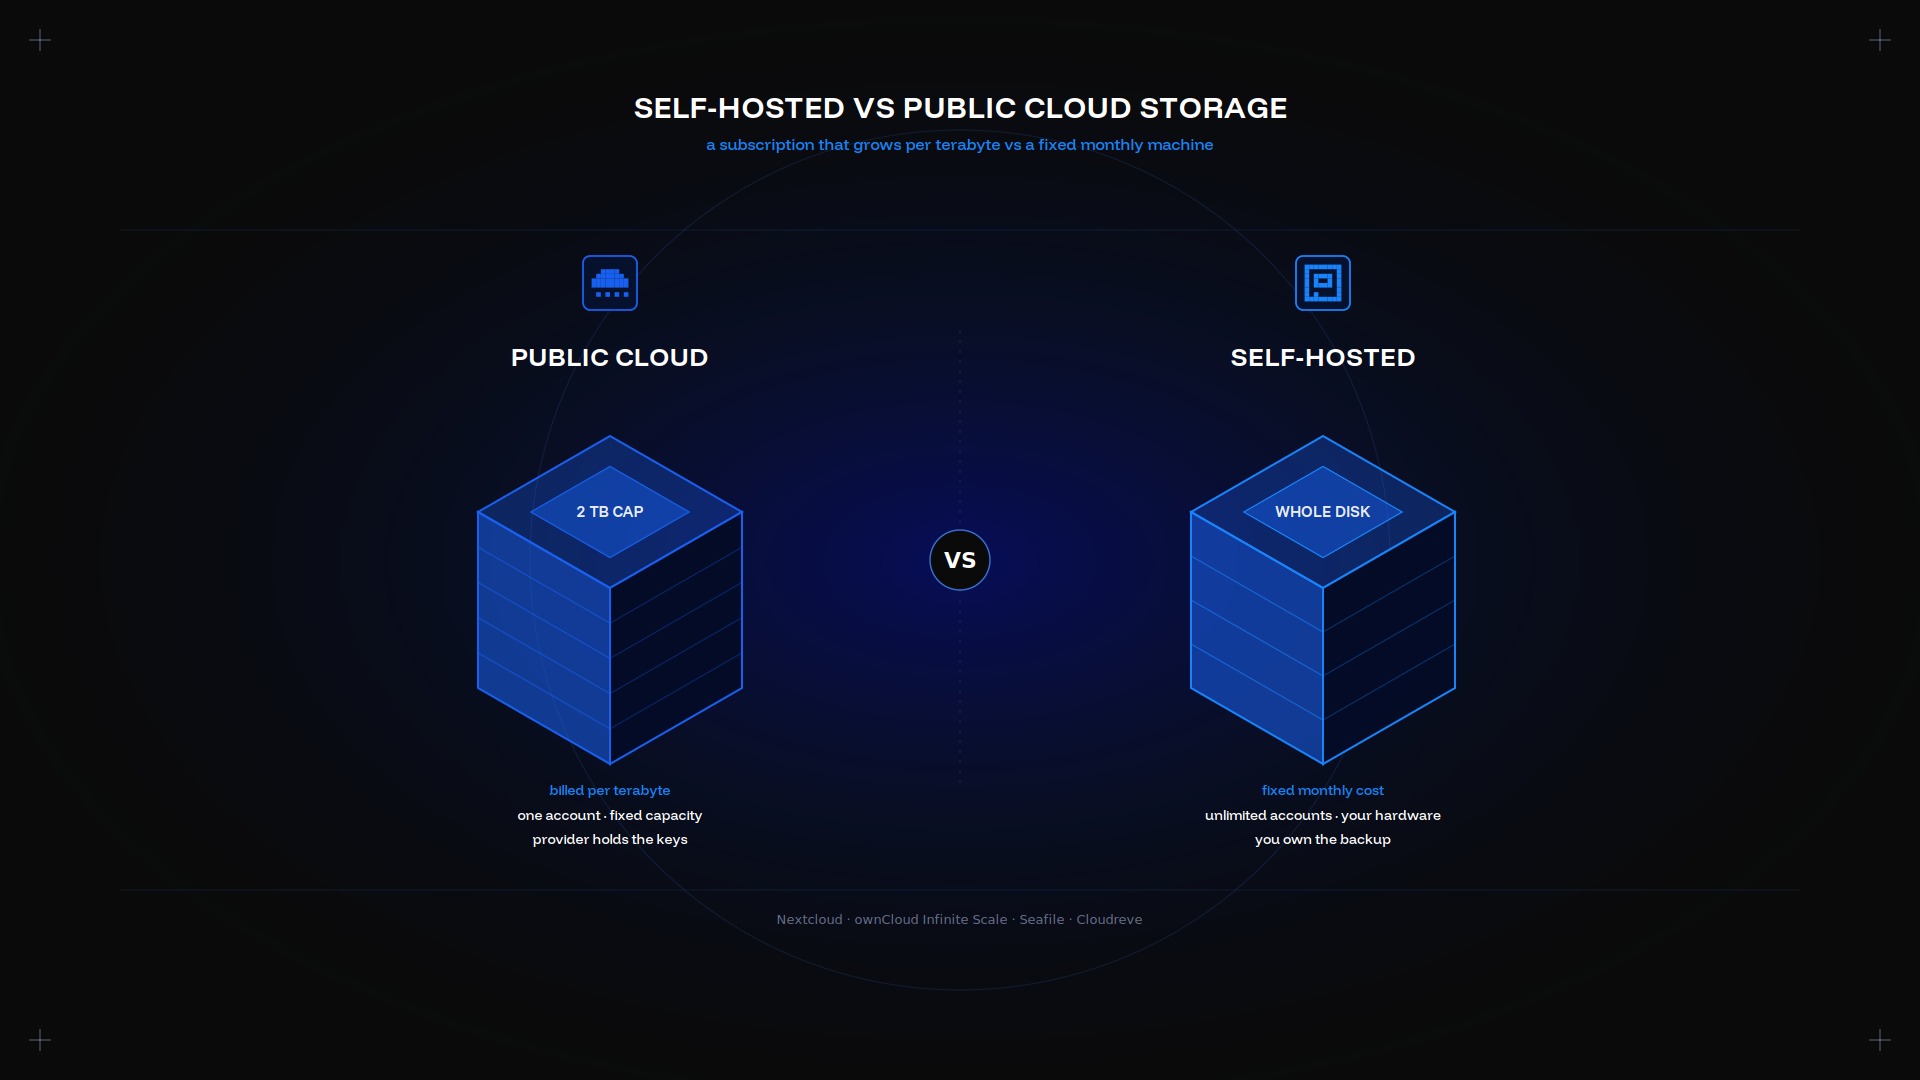
- Un forfait cloud public de 2 To coûte de 9,99 $ à 11,99 $ par mois. Deux téraoctets, c'est le seuil où le matériel gagne.
Pourquoi choisir un stockage cloud auto-hébergé ?
La possession. La possession est l'objet même : vos données résident sur un matériel privé que vous louez, sans qu'un fournisseur les indexe. Vous choisissez aussi le pays où elles résident, ce qui fait la moitié de la conformité en souveraineté des données.
Un coût qui cesse de croître. Un forfait cloud public grandit par téraoctet. Une machine, non, quoi que vous téléversiez.
Aucun verrou de fonctionnalité. Le partage, la gestion des versions et les connecteurs externes sont livrés dans la version gratuite.
Vous assumez en revanche la maintenance. Notre comparaison serveur dédié et cloud trace cette limite.
Les principales plateformes open source en 2026
Nextcloud. Fichiers, agenda, contacts, Office et Talk, avec un catalogue d'extensions que vous pouvez élargir. Le plus complet, le plus lourd : une installation solide demande une base de données et Redis.
ownCloud Infinite Scale. La réécriture en Go, désormais le seul ownCloud avec une interface web. Plus léger que l'original PHP, solide à l'échelle de l'entreprise, et les données restent les vôtres.
Seafile. Synchronisation rapide de grandes bibliothèques, chiffrée, avec un bon client de bureau et une indexation plein texte.
Cloudreve. Un gestionnaire de fichiers posé sur le disque local ou sur un stockage objet compatible S3. Un choix fréquent pour un homelab, avec un pilote personnalisé par backend.
Tableau comparatif des fonctionnalités
| col1 | Nextcloud | oCIS | Seafile | Cloudreve |
|---|---|---|---|---|
| Chiffrement | Serveur et module E2E | Côté serveur | Bibliothèques chiffrées | Dépend du backend |
| Synchronisation | Oui | Oui | La plus rapide | Web d'abord |
| Mobile | iOS, Android | iOS, Android | iOS, Android | Web uniquement |
| Extensibilité | Vaste catalogue d'extensions | Modérée | Ciblée | Pilotes de backend |
| Idéal pour | Espace de travail tout-en-un | Cloud de fichiers d'entreprise | Grandes bibliothèques | Stockage objet |
Déploiement pas à pas sur un serveur domestique ou un VPS
Docker Compose est le chemin le plus court, et c'est le seul outil dont vous avez besoin. Un seul compose.yml, puis déployez le service :
services:
  web:
    image: nextcloud:apache
    ports: ["8080:80"]
    volumes: ["./data:/var/www/html/data"]
    environment:
      POSTGRES_HOST: db
      POSTGRES_DB: nextcloud
      POSTGRES_USER: nextcloud
      POSTGRES_PASSWORD: change-me  # à remplacer par un mot de passe robuste
    depends_on: [db]
  db:
    image: postgres:17
    volumes: ["./db:/var/lib/postgresql/data"]
    environment:
      POSTGRES_DB: nextcloud
      POSTGRES_USER: nextcloud
POSTGRES_PASSWORD: change-me # à remplacer par un mot de passe robustedocker compose up -dPointez un reverse proxy sur le port 8080, obtenez un certificat et montez le volume de données sur votre plus grand disque. Déployez le conteneur une fois et montez sous lui chaque disque que vous ajoutez. Notre guide des disques détaille l'arbitrage entre HDD, SSD et NVMe.
Configuration sécurisée : chiffrement, contrôle d'accès, 2FA
N'exposez jamais l'interface. Terminez le TLS sur un reverse proxy et gardez le conteneur sur un réseau privé, pour qu'un seul point d'accès sécurisé fasse face à internet. Un conteneur privé ne répond jamais à un scan.
Activez l'authentification à deux facteurs pour chaque compte avant d'inviter qui que ce soit. Un interrupteur, et l'ensemble de l'espace de travail est protégé.
Utilisez des groupes. Partagez des liens de fichiers et une arborescence de dossiers avec un groupe, et gérez l'appartenance plutôt que des permissions fichier par fichier. C'est ce qui garde une grande liste de fichiers partagés sécurisée.
Sécurisez le volume au repos avec LUKS, ou choisissez une plateforme aux bibliothèques chiffrées.
Sauvegarde et reprise après sinistre
Trois règles suffisent. Sauvegardez la base de données et le répertoire de données ensemble, car un instantané sans les données correspondantes ne restaure rien. Conservez une copie hors de la machine. Téléchargez-la une fois et testez la restauration. Notre guide pour sauvegarder un serveur dédié automatise les trois avec rsync ou Borg et une tâche cron nocturne.
Un serveur de sauvegarde et de reprise distinct est la façon propre de détenir cette seconde copie, avec un accès distant en SSH uniquement.
Optimisation des performances : cache, CDN, backend de stockage
Ajoutez Redis. Le verrouillage de fichiers et le cache de sessions sont le plus gros gain, et ils déchargent la base de données, libérant des ressources pour le service de fichiers lui-même.
Passez la base de données sur NVMe. Les métadonnées et les requêtes de recherche dominent, et ce sont les ressources qui limitent le débit.
Servez les aperçus depuis un CDN si vous partagez largement des liens de fichiers.
Montez un backend objet quand la bibliothèque dépasse le disque, et montez-le en lecture-écriture. Gardez les métadonnées en local.
Analyse des coûts : auto-hébergé ou SaaS commercial
| col1 | 2 To SaaS | Auto-hébergé |
|---|---|---|
| Coût mensuel | 9,99 $ à 11,99 $ | À partir de 9,99 €/mois |
| Capacité | Fixe | Disque entier |
| Comptes utilisateurs | Un | Illimités |
| Votre temps | Aucun | Réel |
Les serveurs d'entrée de gamme démarrent à 9,99 €/mois. Comparez nos serveurs dédiés pas chers pour dimensionner le vôtre.
Pièges courants et conseils de maintenance
Sauter une étape de la mise à niveau. Chaque version s'applique dans l'ordre ; en sauter une casse le schéma.
Oublier les tâches en arrière-plan. Sans cron, les aperçus ne se génèrent jamais et les partages n'expirent jamais.
Un volume unique pour tout. Séparez la base de données, les données et l'OS.
Aucune supervision. Un disque plein est la panne la plus fréquente, et elle est triviale à surveiller.
Pérennité : conteneurs, Kubernetes et edge
Un conteneur couvre déjà l'essentiel : l'image est portable, donc l'hôte en dessous devient remplaçable. Un outil de homelab comme Portainer est facultatif.
Sur plusieurs nœuds pairs, k8s ajoute un ingress controller pour le TLS, des demandes de volume persistant montées dans chaque conteneur, du routage entre pairs et des mises à jour glissantes. Un ingress k8s peut servir de front à plusieurs espaces de travail privés, un espace par nœud. C'est une vraie charge de déploiement pour un seul nœud.
Les déploiements en edge poussent un cache de lecture plus près des utilisateurs tandis que la source de vérité reste sur votre propre infrastructure. Un hôte bien spécifié suffit à la plupart des cas, comme le montre notre guide de l'hébergement revendeur.
Conclusion
Le stockage de fichiers auto-hébergé est un problème résolu. Choisissez Nextcloud pour la largeur, Seafile pour la synchronisation, oCIS ou Cloudreve pour un serveur de fichiers plus léger, puis dépensez l'effort sur les sauvegardes et le TLS. Chaque option présentée ici peut s'essayer en ligne avant d'engager votre homelab.
La gamme Kimsufi démarre à 9,99 €/mois, SYS à 29,99 €/mois et Rise à 64,99 €/mois, avec un accès root complet.
FAQ
Combien coûte 1 To de stockage auto-hébergé ?
Le disque, une fois. Un serveur Kimsufi d'entrée avec 1 To démarre à 9,99 €/mois, bande passante incluse. Aucun fournisseur ne prélève une part par téraoctet.
Pourquoi utiliser un NAS plutôt qu'un stockage cloud ?
Plus rapide sur votre propre réseau, aucun abonnement mensuel. Il se trouve chez vous, donc l'accès distant demande du travail et un seul incendie emporte les deux copies.
Quel est le meilleur service cloud auto-hébergé pour les particuliers ?
Nextcloud, pour ses intégrations et son application mobile. Choisissez Seafile si vous voulez surtout une synchronisation rapide.
Combien coûte 100 To de stockage cloud ?
Des milliers d'euros par mois chez n'importe quel fournisseur de cloud public. À cette échelle, un homelab auto-hébergé ou une baie est la seule réponse raisonnable, sur une baie personnalisée.
Puis-je héberger un stockage cloud auto-hébergé sur un Raspberry Pi ?
Oui, pour un ou deux comptes. Un Pi 5 avec un SSD externe fait tourner Nextcloud de manière acceptable, mais peine avec les aperçus.
Quelles méthodes de chiffrement sont recommandées pour des données auto-hébergées ?
TLS en transit, LUKS au repos, et des clés côté client seulement si vous acceptez de perdre la recherche côté serveur.
Comment synchroniser des fichiers entre plusieurs appareils de façon sécurisée ?
Utilisez l'application officielle de bureau et mobile, qui se connecte en TLS à votre point d'accès. Définissez un mot de passe d'application par appareil.
Est-il possible d'intégrer un stockage auto-hébergé aux applications mobiles ?
Oui. Nextcloud, oCIS et Seafile publient tous une application iOS et Android avec téléversement de photos en arrière-plan. Tout client WebDAV se connecte aussi.