






WireGuard et OpenVPN construisent tous deux un tunnel sécurisé entre deux machines, mais ils prennent des approches opposées de la cryptographie, de la configuration et de la taille du code. Ce guide couvre la vitesse, la sécurité, l'installation et la compatibilité, pour que vous choisissiez le protocole dont votre déploiement a besoin.
Points clés à retenir
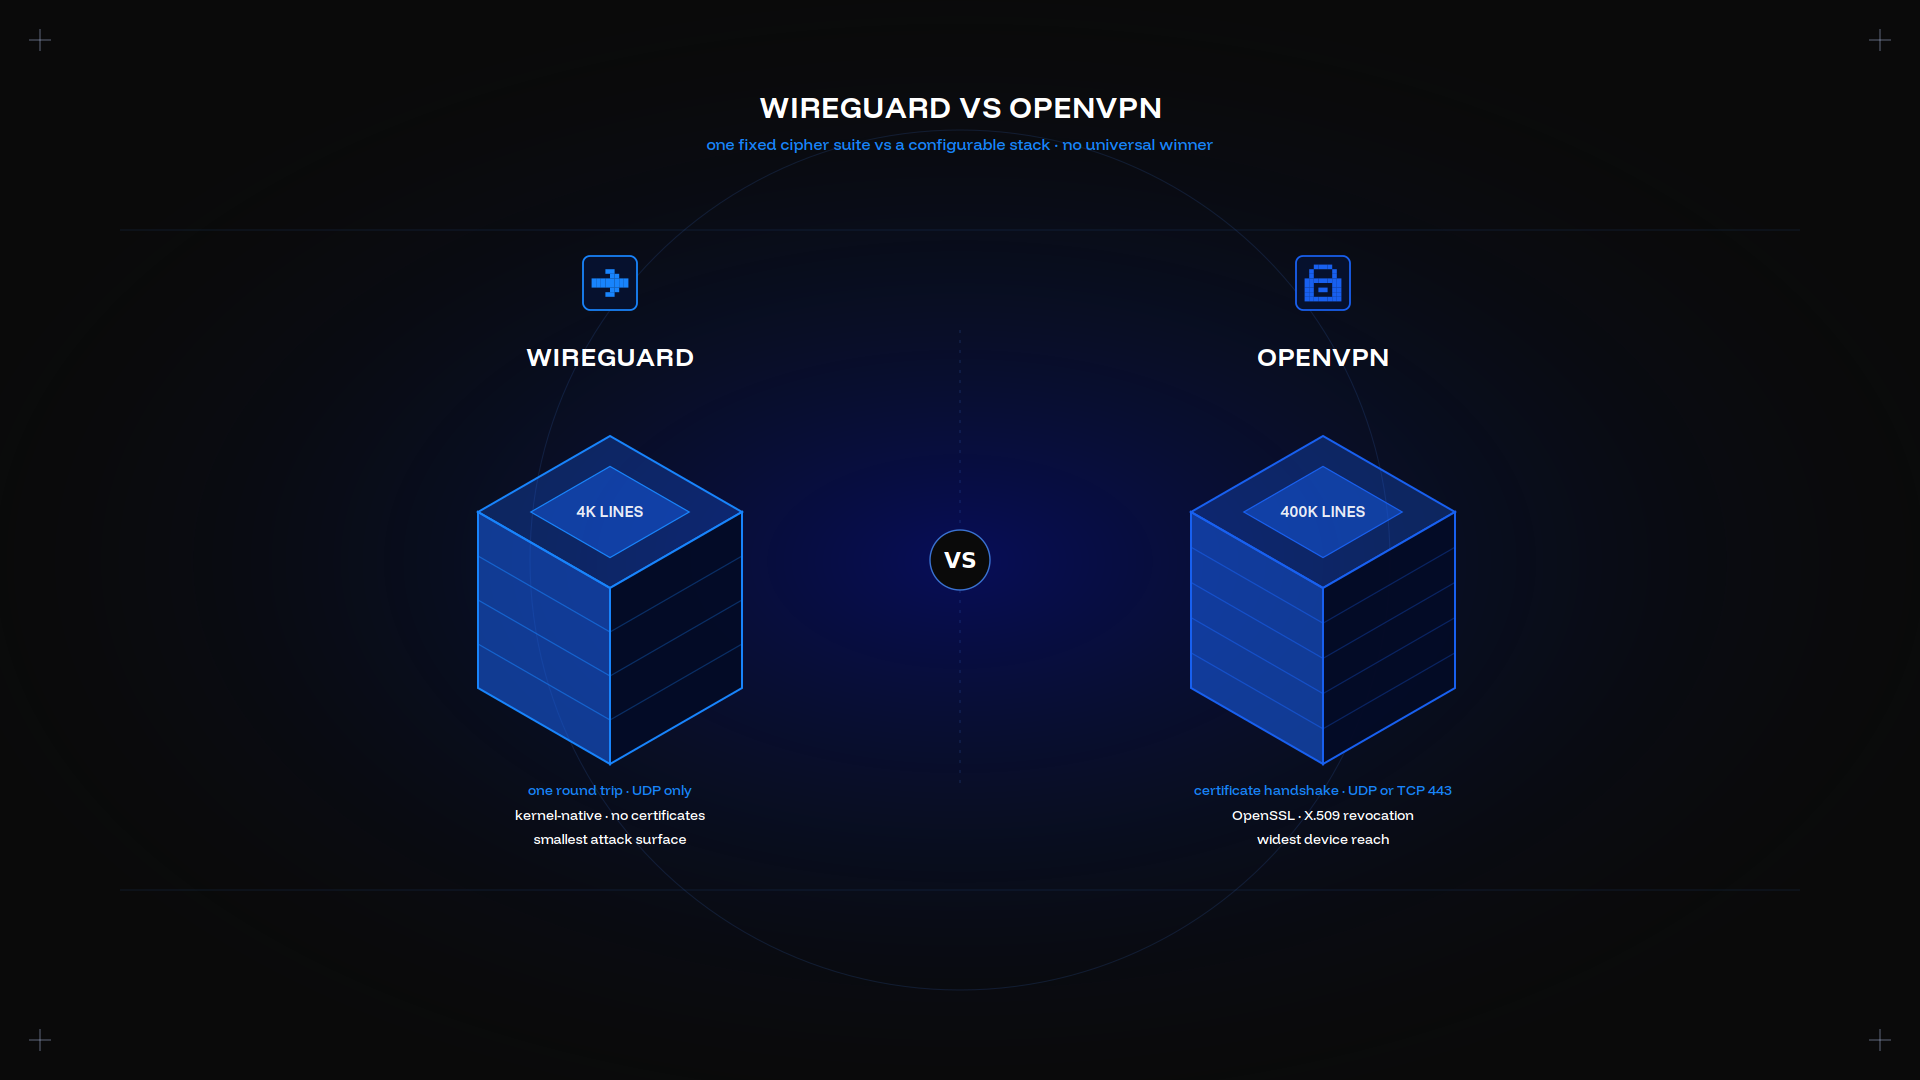
- Le code source de WireGuard fait environ 4 000 lignes contre 400 000 pour OpenVPN. Cet écart explique la plupart de ce qui suit.
- L'argument du débit a changé en 2026 : OpenVPN 2.7 avec le module noyau DCO comble, et parfois inverse, l'écart.
- WireGuard a une seule suite de chiffrement fixe. OpenVPN propose une option configurable via OpenSSL : flexibilité et exposition à la fois.
- Mullvad a abandonné le support OpenVPN en totalité le 15 janvier 2026. NordVPN et Proton VPN supportent toujours les deux.
- OpenVPN reste le choix fiable pour le protocole TCP 443, le mode layer 2 et les clients anciens. Tout le reste favorise WireGuard.
Qu'est-ce que WireGuard ? Architecture et fonctionnalités clés
WireGuard est un protocole VPN intégré à Linux depuis le noyau 5.6. WireGuard est moderne par conception, écrit par Jason Donenfeld, fusionné en 2020, et assez petit pour être audité en un après-midi.
Une seule suite de chiffrement, aucune négociation. ChaCha20-Poly1305 pour le chiffrement, Curve25519 pour l'échange de clés, BLAKE2s pour le hachage. Pas de menu de chiffrements, donc pas d'attaque de downgrade contre une option mal choisie.
Des pairs, pas des clients et serveurs. Chaque point d'extrémité est un pair avec une clé publique et des adresses IP autorisées. Le protocole ne distingue pas les deux bouts d'une connexion, donc l'accès distant et un lien site à site qui se connecte vers l'extérieur se ressemblent.
UDP seulement, un seul port. WireGuard écoute sur un seul socket UDP et ne répond à rien tant qu'un paquet ne porte pas une clé valide. Pour un scanner, l'hôte paraît fermé, car WireGuard l'ignore totalement.
La plupart des VPN commerciaux font aujourd'hui de WireGuard leur choix par défaut, et les VPN plus récents ne livrent que lui. WireGuard soutient le NordLynx de NordVPN, qui l'enveloppe dans un double NAT pour qu'aucune IP interne statique ne soit stockée par utilisateur. Tous ne supportent plus OpenVPN.
Qu'est-ce qu'OpenVPN ? Architecture et fonctionnalités clés
OpenVPN est un protocole VPN paru pour la première fois en 2001, construit sur l'échange de certificats et la bibliothèque OpenSSL. Il tourne en espace utilisateur, et la plupart des firmwares de routeurs supportent encore OpenVPN d'origine. Les services VPN commerciaux le proposent depuis deux décennies.
Certificats et X.509. Le protocole OpenVPN établit une session avec la même mécanique de certificats que HTTPS, apportant révocation, identifiants par utilisateur et intégration PKI. WireGuard n'en offre rien.
UDP ou TCP. OpenVPN propose l'un ou l'autre comme option de transport. Sur le port TCP 443, il est difficile à distinguer d'un HTTPS ordinaire, c'est pourquoi il survit aux réseaux restrictifs où aucun autre service ne passe.
TUN ou TAP. TUN gère la route IP. TAP crée un pont de layer 2, donc les broadcasts et les protocoles non-IP le traversent. WireGuard n'a rien d'équivalent.
La version 2.7, parue en février 2026, a ajouté des serveurs multi-socket, le support 1.3 via mbedTLS et le module ovpn amont. Ce dernier point compte le plus.
Comparatif de performances : vitesse, latence et débit
Pendant des années, le résumé était simple : WireGuard est plus rapide. Il tourne dans le noyau pendant qu'OpenVPN copie les données vers l'espace utilisateur, et il bat OpenVPN sur presque chaque benchmark. Data Channel Offload a changé cela.
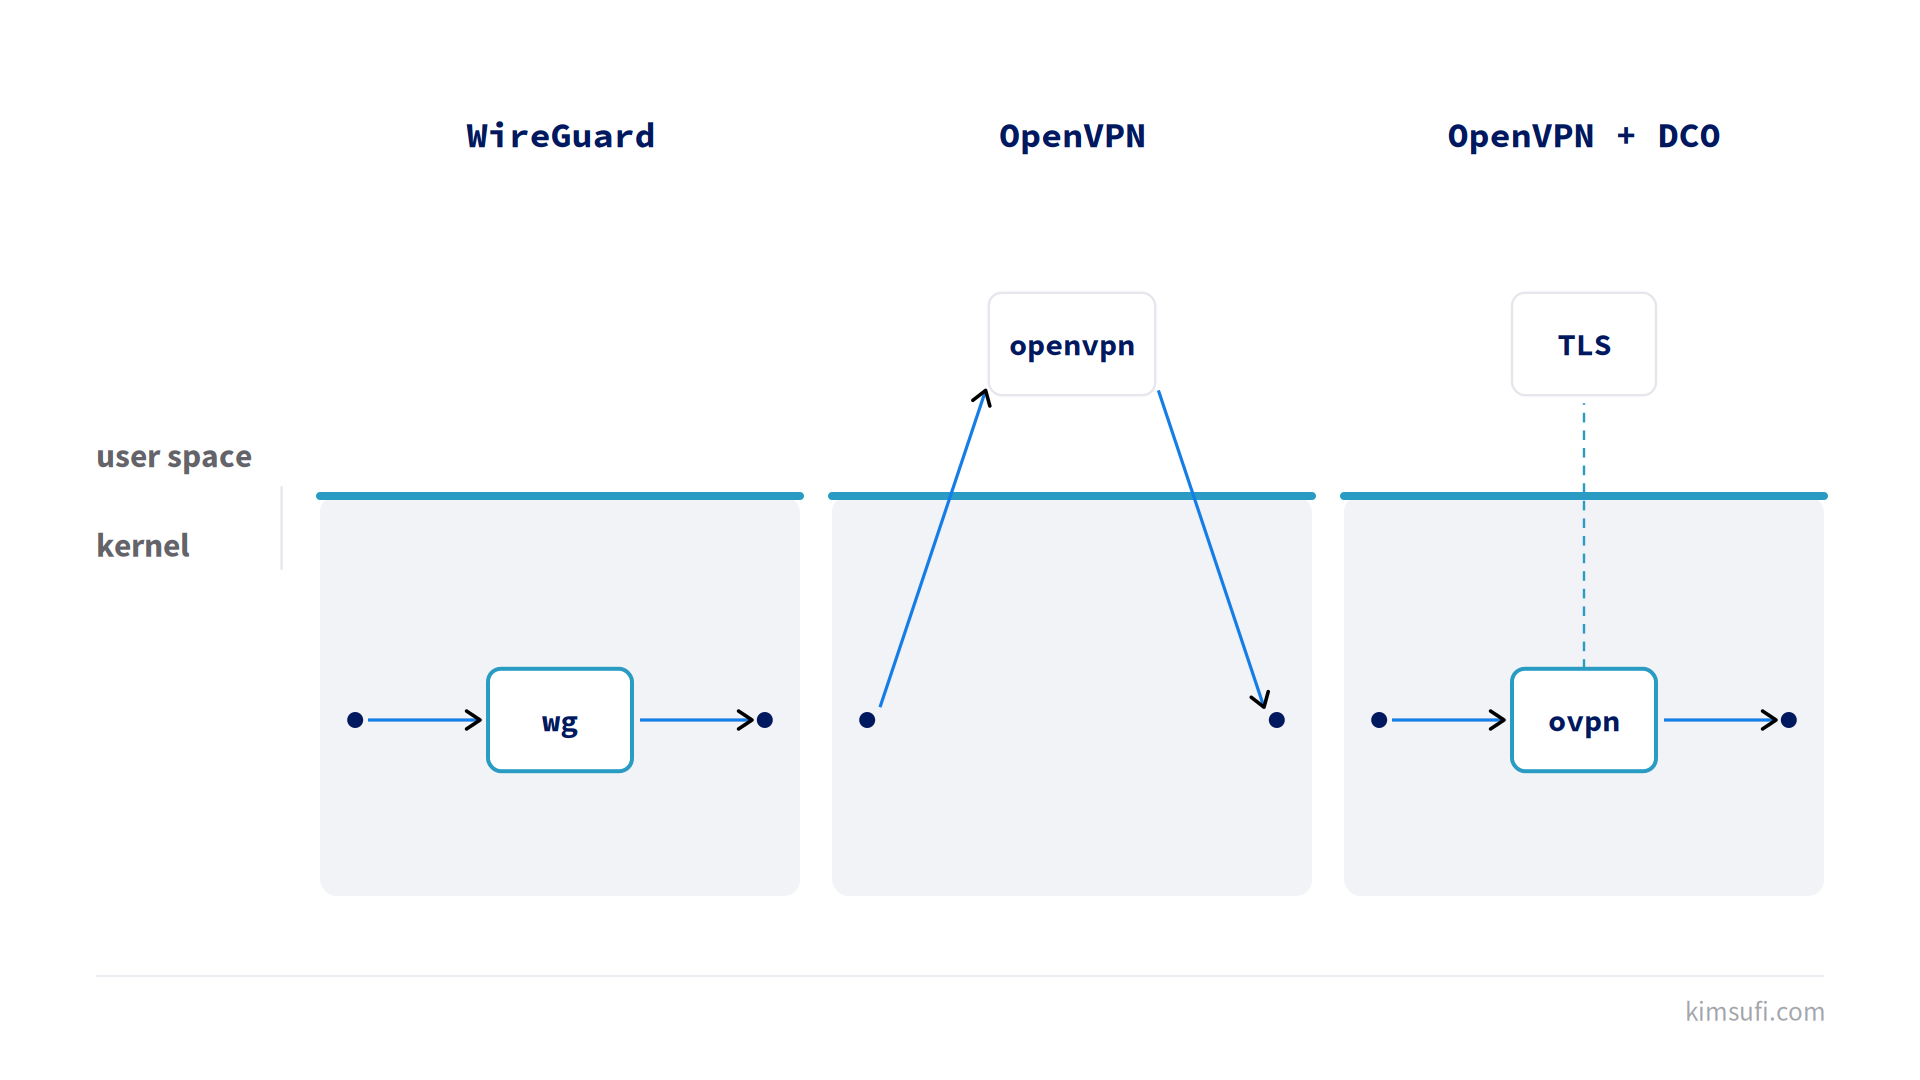
DCO descend le canal de données d'OpenVPN à côté du noyau, en laissant le canal de contrôle des certificats en espace utilisateur. Le module ovpn a atteint Linux 6.16 et exige OpenVPN 2.7 ou plus récent.
Les chiffres sont maintenant assez proches pour se disputer, et un est plus rapide : OpenVPN avec DCO, d'après les chiffres du fournisseur lui-même. Son guide DCO cite un routeur à 700 Mbps contre 600 pour WireGuard, et un déploiement IPVanish jusqu'à 196 % de débit descendant en plus.
Lisez ces chiffres avec la source en tête : ils viennent du projet OpenVPN et d'un fabricant de matériel. Ce qui n'est pas contesté, c'est que DCO supprime la pénalité de changement de contexte derrière l'ancien verdict.
Deux limites font que WireGuard garde l'avantage en pratique. DCO est UDP uniquement et ne gère pas encore le routage interne d'OpenVPN, donc les déploiements multi-sites ne peuvent pas l'utiliser. La plupart des serveurs installés tournent encore sans lui.
La latence est une histoire séparée. Le handshake WireGuard se complète en un aller-retour contre plusieurs pour un échange de certificats, donc la connexion reprend presque instantanément après un changement de réseau. Quand le lien est la contrainte, notre guide sur les serveurs haut débit et trafic illimité compte davantage.
Gagnant : OpenVPN avec DCO sur le débit brut, de justesse. Sur la latence, c'est encore WireGuard. WireGuard gagne aussi sur tout serveur sans DCO.
Sécurité et chiffrement : suites de chiffrement, handshake et surface d'attaque
Tous deux sont sécurisés quand ils sont correctement configurés, et les deux emploient des primitives cryptographiques modernes solides dans leurs implémentations actuelles. Ils se disputent sur qui les choisit.
WireGuard fixe les choix. Une seule suite, aucune négociation, aucun repli. Vous ne pouvez pas l'affaiblir par accident, et moins de code signifie une surface d'attaque plus petite.
OpenVPN les rend configurables. Chiffrement, taille de clé et version de protocole sont à votre discrétion via la bibliothèque OpenSSL. Les environnements stricts y voient une exigence cryptographique stricte ; tous les autres, une responsabilité.
L'échange fonctionne différemment. WireGuard associe des clés Curve25519 sans certificats, donc il n'y a aucune autorité à faire tourner. OpenVPN hérite à la fois de la mécanique de révocation et de l'exposition historique des implémentations de certificats.
WireGuard a un compromis de confidentialité connu : le serveur garde une table de pairs associant les clés publiques à la dernière IP vue. NordVPN et Proton VPN la contournent avec une adresse interne partagée et du NAT.
La cryptographie post-quantique a atteint les deux camps sans diviser aucun des deux protocoles, ce qui en dit long sur la robustesse des deux conceptions. Les deux se sont révélées assez robustes pour l'accueillir : deux fournisseurs injectent ML-KEM par la fente de clé pré-partagée de WireGuard, et les protocoles à certificats utilisent l'échange hybride TLS 1.3.
Gagnant : WireGuard. La construction légère de WireGuard, sa suite cryptographique moderne et sa petite surface retirent toute une classe de mauvaise configuration. Les deux implémentations cryptographiques sont auditées ; une seule est assez petite pour être lue.
Simplicité d'installation et de configuration selon les plateformes
Une configuration WireGuard fonctionnelle tient en quinze lignes : une clé privée, une adresse d'écoute, un bloc peer par client. wg-quick up wg0 la met en ligne.
OpenVPN exige une autorité de certification : une CA, un certificat serveur, une clé par client, et des paramètres Diffie-Hellman avant que le service démarre. Easy-RSA simplifie, mais le nombre de concepts reste plus élevé.
Les deux livrent des applications officielles pour Windows, macOS, Linux, iOS et Android, donc aucune liste de plateformes ne départage. L'application WireGuard est plus épurée, et son application mobile est plus simple à confier à un utilisateur non technique.
L'un ou l'autre sur votre propre serveur dédié demande une IP publique, un port ouvert et la redirection activée. Bien régler ces éléments garantit que la première connexion monte proprement. Notre guide de la configuration du pare-feu couvre les règles.
Gagnant : WireGuard. WireGuard supprime entièrement l'étape des certificats, la partie que la plupart des déploiements OpenVPN auto-gérés se trompent.
Compatibilité avec les appareils, routeurs et pare-feux
C'est ici qu'OpenVPN se justifie : deux décennies d'adoption signifient qu'il tourne sur du matériel qui n'a jamais entendu parler de WireGuard.
Routeurs et boîtiers. Une large gamme de routeurs grand public et professionnels livre un client OpenVPN. Le support WireGuard est répandu mais pas universel, et un ancien firmware ne l'obtiendra jamais.
Réseaux restrictifs. WireGuard utilise UDP, et tout réseau qui n'autorise que TCP sur 80 et 443 le perd. OpenVPN sur le 443 se fond dans le trafic internet ordinaire, la voie fiable pour contourner ce type de filtrage internet. Faire passer WireGuard demande un proxy ou un wrapper d'obfuscation.
Franchissement de NAT. Les deux s'en sortent. WireGuard a besoin d'un keepalive sur le pair derrière le NAT pour rester connecté, une ligne. OpenVPN s'en charge tout seul.
Systèmes anciens. OpenVPN compile pour des systèmes que WireGuard n'a jamais visés, un avantage réel.
Gagnant : OpenVPN. OpenVPN atteint une large gamme d'appareils et de réseaux. Cette polyvalence est le fossé restant d'OpenVPN, et l'agilité cryptographique qui la soutient est une vraie polyvalence, pas du marketing.
Empreinte en ressources : CPU, mémoire et batterie
La base de code épurée se traduit par une empreinte plus petite, et le design épuré garde l'exploitation simple. ChaCha20 est efficace sur les processeurs sans accélération AES, et le reste sur les routeurs bon marché que cela désigne.
Sur mobile, la différence, c'est la batterie. WireGuard est sans état entre les paquets et n'envoie rien à l'arrêt, donc un téléphone peut dormir. Face à OpenVPN, qui tient une session et la fait vivre à coups de ping, c'est un gain mesurable.
La mémoire montre le même écart : OpenVPN a besoin de mégaoctets par connexion, une interface WireGuard de quelques centaines de kilooctets. Sur des centaines de connexions simultanées, la conception légère se paie.
Gagnant : la conception légère, donc WireGuard. WireGuard gagne chaque métrique de cette section.
Scénarios d'usage : home lab, VPN d'entreprise, utilisateurs mobiles
Home lab. WireGuard, presque sans débat. Vous contrôlez les deux bouts et la configuration tient sur un écran. Atteindre un serveur de virtualisation depuis un portable prend dix minutes.
VPN d'entreprise. Les VPN d'entreprise sont le terrain où OpenVPN reste compétitif. Certificats par utilisateur, révocation quand quelqu'un part, et intégration d'annuaire sont des choses que WireGuard ne fait pas nativement. Là où la conformité nomme une politique de chiffrements, cette suite configurable est un atout.
Utilisateurs mobiles. WireGuard, pour la batterie et l'itinérance distante. Passer du Wi-Fi au cellulaire reconstruit la connexion en un aller-retour, ce qui garantit que la session survit.
Trafic sensible à la latence. L'installation plus courte de WireGuard et sa surcharge moindre conviennent à tout ce qui est temps réel, y compris un serveur de jeu.
Charges réglementées. Quand le tunnel est un contrôle parmi d'autres, regardez le matériel en dessous. Notre page serveur de confidentialité informatique couvre la protection des données en usage, pas seulement en transit.
Gagnant : cela dépend du cas d'usage, l'option honnête ici.
Perspective d'avenir : WireGuard remplacera-t-il OpenVPN ?
En partie, et il l'a déjà fait en partie. WireGuard est désormais le choix par défaut presque partout. Mullvad a arrêté ses derniers serveurs OpenVPN le 15 janvier 2026, après avoir annoncé le retrait un an plus tôt : WireGuard égale désormais l'obfuscation d'OpenVPN avec de meilleures performances et une sécurité plus forte. L'abandon du support OpenVPN a été présenté comme une simplification.
D'autres sont allés dans l'autre sens. NordVPN garde OpenVPN UDP et TCP pour la configuration manuelle aux côtés de NordLynx, et Proton VPN offre WireGuard plus OpenVPN, IKEv2 et Stealth.
OpenVPN ne reste pas immobile. La version 2.7 et le module DCO amont, couverts par Phoronix en février 2026, répondent à la critique qui comptait le plus.
Le résultat probable est une spécialisation, pas un remplacement. WireGuard devient le choix standard des nouveaux déploiements ; OpenVPN reste là où le camouflage TCP, le trafic layer 2 ou le contrôle d'accès par certificats sont des exigences.
Gagnant : ni l'un ni l'autre, et c'est là le point.
Comment choisir entre WireGuard et OpenVPN : check-list de décision
WireGuard contre OpenVPN, WireGuard gagne par défaut. Choisissez-le sauf si une ligne ci-dessous est une contrainte absolue.
| Exigence | Gagnant |
|---|---|
| Débit maximal sur un noyau récent | Les deux, avec DCO activé |
| Latence la plus basse et reconnexion rapide | WireGuard |
| Doit traverser un réseau TCP uniquement | OpenVPN |
| Certificats par utilisateur et révocation | OpenVPN |
| Pontage layer 2 ou trafic non-IP | OpenVPN |
| Clients mobiles et autonomie de batterie | WireGuard |
| Routeurs anciens ou vieux systèmes d'exploitation | OpenVPN |
| Codebase la plus petite à auditer | WireGuard |
| Client le plus simple à confier à un utilisateur | WireGuard |
Arrêtez-vous à la première ligne qui s'applique ; ce seul choix de protocole règle le reste. Si aucune ne s'applique, WireGuard est le protocole le plus simple à faire tourner et le plus facile à garder sécurisé.
Conclusion
Le tableau n'est plus à sens unique. La réponse courte est WireGuard. WireGuard est le meilleur choix par défaut sur presque chaque axe : moins de code, moins à configurer, moins de chances de se tromper, moins de surcharge.
OpenVPN avec DCO a refermé l'écart de performance qui a défini ce débat, et il offre des capacités que WireGuard n'a jamais eues. C'est la vraie différence : OpenVPN achète la portée, WireGuard achète la simplicité.
Faites tourner celui qui colle à vos contraintes, sur du matériel que vous contrôlez. La gamme Kimsufi démarre à 9,99 €/mois, SYS à 29,99 €/mois et Rise à 64,99 €/mois, avec un accès root complet et un trafic non facturé à l'octet. Comparez nos serveurs dédiés pas chers pour dimensionner le vôtre.
FAQ
Quels sont les inconvénients de WireGuard ?
Pas de mode TCP, donc il échoue là où UDP est bloqué. Pas d'obfuscation native, et pas d'authentification ou de révocation par certificats. Le serveur garde une table de pairs avec la dernière IP vue de chaque pair, un point de confidentialité pour les VPN publics.
NordVPN, OpenVPN ou WireGuard ?
Les deux. Le choix par défaut de NordVPN est NordLynx, construit sur WireGuard avec une couche de double NAT ; OpenVPN UDP et TCP restent disponibles pour la configuration manuelle.
WireGuard est-il le VPN le plus rapide ?
En général, mais plus systématiquement. Avec OpenVPN 2.7 et DCO sur Linux 6.16 ou plus récent, le débit brut est comparable et peut être supérieur. WireGuard gagne toujours sur le temps de connexion.
ProtonVPN, OpenVPN ou WireGuard ?
Les deux, plus IKEv2 et Stealth. Proton VPN superpose aussi son VPN Accelerator à WireGuard pour améliorer les performances sur les mauvaises connexions internet.
WireGuard peut-il fonctionner sur d'anciens systèmes d'exploitation ?
Seulement là où un client existe. WireGuard exige un Linux récent ou un port en espace utilisateur, et rien n'existe pour les systèmes réellement anciens. C'est une raison fréquente pour laquelle des parcs gardent OpenVPN.
En quoi l'authentification TLS d'OpenVPN diffère-t-elle du handshake WireGuard ?
OpenVPN s'authentifie avec des certificats X.509 sur plusieurs allers-retours. WireGuard échange des clés publiques en un seul, sans autorité de certification à faire tourner.
Quel protocole offre une meilleure autonomie de batterie sur mobile ?
WireGuard, clairement. Il n'envoie rien à l'arrêt et n'a besoin d'aucun keepalive de session, donc la radio et le CPU restent silencieux.
Peut-on faire tourner WireGuard et OpenVPN simultanément ?
Oui, et c'est une installation standard. Ils utilisent des interfaces séparées, donc un serveur fait tourner WireGuard en UDP et OpenVPN sur TCP 443 comme repli. Beaucoup de services auto-gérés gardent les deux, et le protocole OpenVPN gère les réseaux ingrats.
Comment le pare-feu et le franchissement de NAT diffèrent-ils entre les deux protocoles ?
WireGuard a besoin d'un port UDP entrant et d'un keepalive persistant sur les pairs derrière un NAT. OpenVPN a besoin d'un port et gère le NAT sans aide. Aucun des deux ne demande rien d'inhabituel au réseau.