


Docker et Podman font tourner les mêmes images, acceptent les mêmes commandes et construisent depuis le même Dockerfile. La différence est ce qui se trouve dessous. Docker garde un daemon central qui tourne en root ; Podman forke chaque conteneur directement depuis votre shell. Ce seul choix d'architecture se répercute sur la sécurité, la CI, l'alignement Kubernetes et les licences. Cette comparaison couvre tout cela, sur du bare metal à partir de 9,99 €/mois.
Points clés à retenir
- Docker utilise une architecture client-serveur avec un daemon central. Podman est daemonless et fork les conteneurs comme processus enfants.
- Podman est rootless par défaut. Docker propose un mode rootless, mais il est optionnel et moins répandu sur le terrain.
- La compatibilité CLI est quasi totale : Podman est compatible commandes avec Docker, un simple alias de shell couvre la majorité du travail quotidien, et il lit un Dockerfile sans modification.
- Docker Engine est gratuit. Docker Desktop exige un abonnement payant au-delà d'un seuil de taille d'entreprise, et c'est ce qui pousse beaucoup d'équipes à regarder ailleurs.
- Podman parle Kubernetes nativement via les pods et
podman generate kube. Docker Compose a l'écosystème le plus large.
Docker vs Podman en un coup d'œil
| Aspect | Avec Docker | Avec Podman |
|---|---|---|
| Architecture | Daemon central, client-serveur | Daemonless, conteneurs comme processus enfants |
| Privilège par défaut | Rootful ; rootless est optionnel | Rootless par défaut |
| Multi-conteneurs | Docker Compose, le standard mature | Pods, plus Quadlet pour les charges de longue durée |
| Kubernetes | Pas de chemin YAML direct | Émet un manifeste depuis un pod en cours |
| Outil de build | BuildKit, en avance sur les builds complexes | Buildah, proche et en progrès |
| Licence Desktop | Payant au-delà d'un seuil de taille d'entreprise | Gratuit, Apache 2.0 |
| Par défaut sur | Debian, Ubuntu, la plupart des images CI | RHEL, Fedora, Rocky, Alma |
| Idéal pour | Équipes gourmandes en Compose, pipelines matures | Revue de sécurité, parité Kubernetes |
Lisez Docker comme l'incumbent avec l'écosystème le plus profond, et Podman comme l'alternative compatible avec un défaut plus sûr et un chemin plus court vers Kubernetes. Ni l'un ni l'autre n'est un service cloud : les deux tournent sur n'importe quelle machine que vous contrôlez. Le reste de cette comparaison est le détail derrière chaque ligne.
Qu'est-ce que Docker et comment fonctionne-t-il ?
Docker a popularisé les conteneurs en 2013 et définit encore le vocabulaire que tout le monde emploie : images, layers, registries, Dockerfiles. Docker est l'outil par défaut dans la plupart des environnements de développement et celui que chaque tutoriel suppose, ce qui compte quand quelque chose casse à minuit et que vous cherchez une réponse.
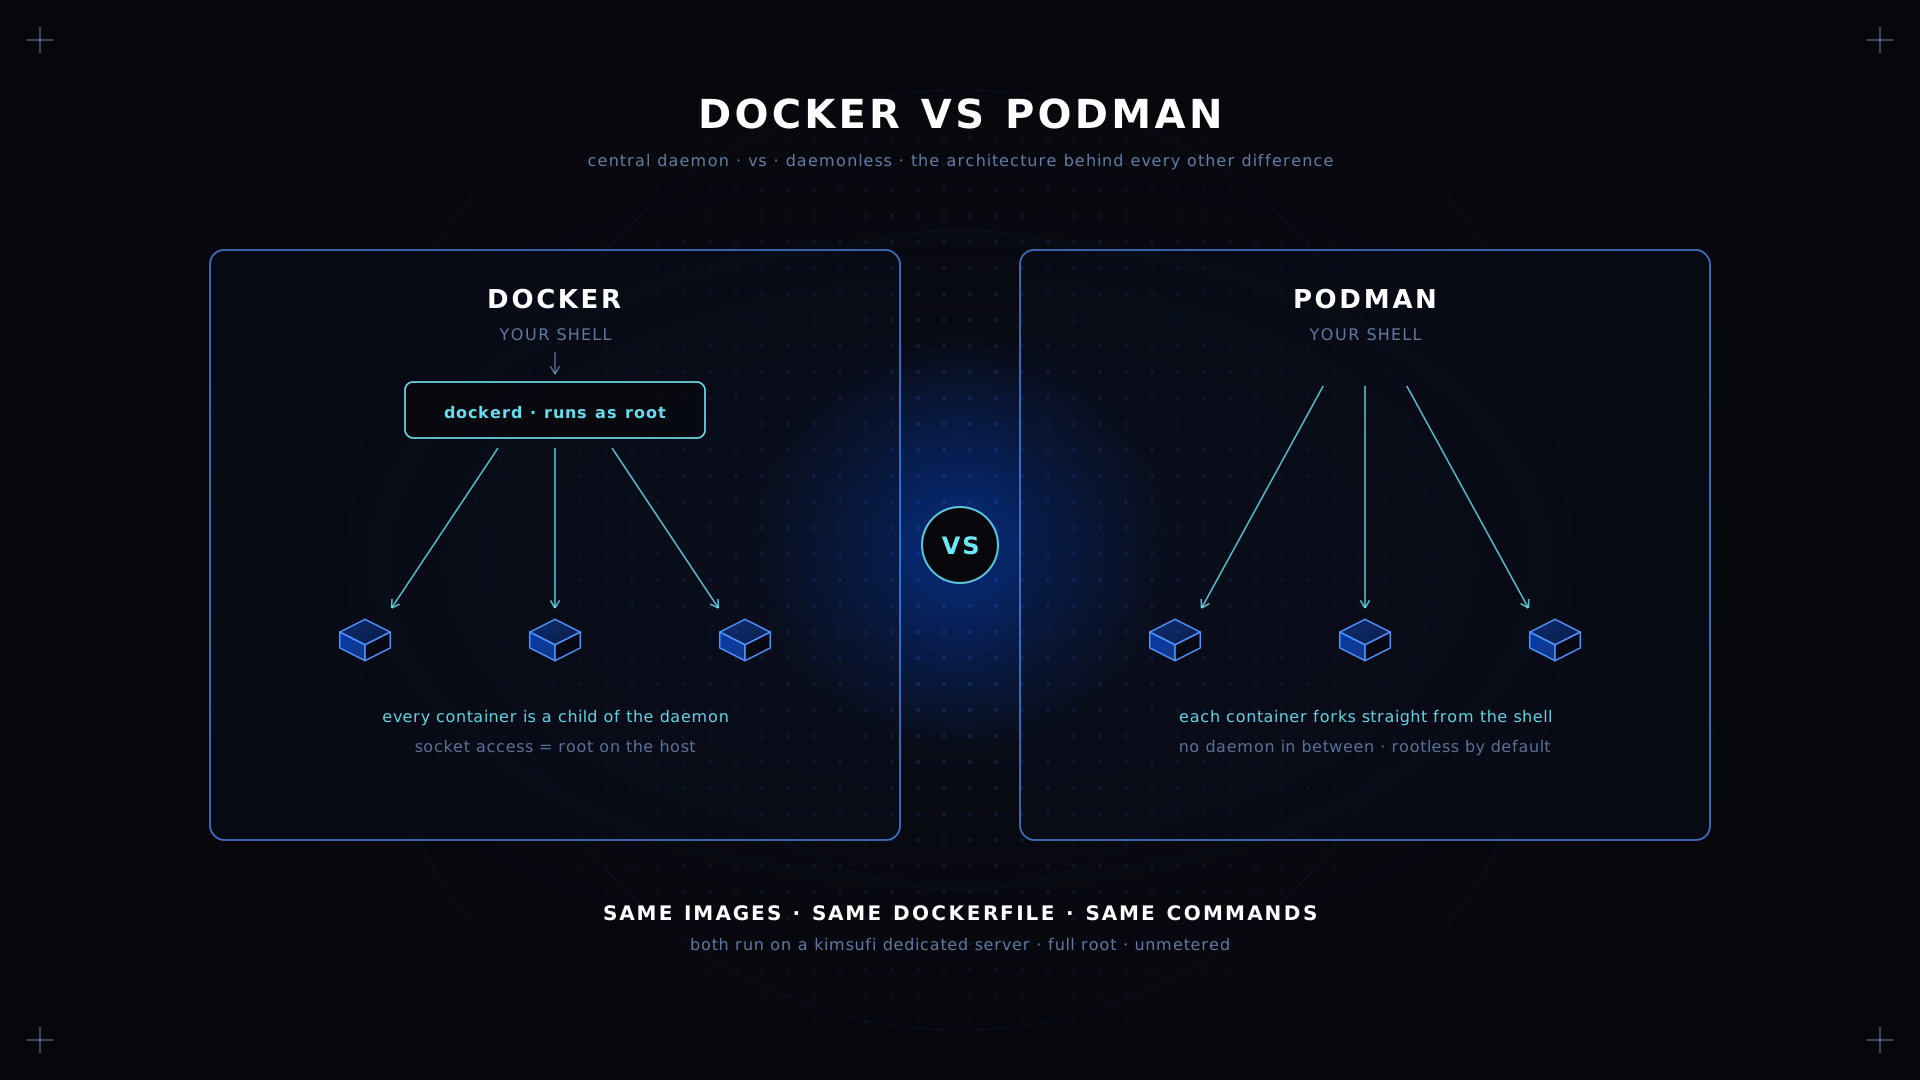
Sur le plan architectural, Docker est un système client-serveur. La commande docker est un client léger qui parle, via un socket Unix à /var/run/docker.sock, à dockerd, un daemon de longue durée propriétaire de chaque conteneur de la machine. Chaque pull d'image, chaque réseau et chaque opération de volume y sont traités, et le Docker daemon supervise chaque processus. Chaque opération que vous tapez passe par dockerd plutôt que directement vers le kernel, si bien que chacune est un appel client plutôt qu'une action directe.
Le design de Docker a de vrais avantages, et le Docker daemon en est la raison pour la plupart d'entre eux. Un daemon central signifie un seul endroit où gérer la journalisation, un seul endroit où appliquer des limites de ressources, et une API stable que l'outillage peut cibler. Tout ce qui doit gérer des conteneurs sur cette machine parle au même endpoint, et c'est pourquoi l'écosystème Docker a grandi aussi vite. Docker Compose, Docker Swarm, l'écosystème d'extensions et des milliers d'intégrations CI parlent tous à cette API, ce qui vous donne un seul endroit pour contrôler tout l'hôte.
Le coût, c'est la concentration. Le daemon tourne en root par défaut, et quiconque atteint ce socket peut lancer un conteneur privilégié et posséder la machine. Ajouter un utilisateur au groupe docker revient à accorder root. Si le daemon s'arrête, chaque conteneur qu'il supervise s'arrête avec lui. Notre guide pour installer Docker sur un serveur détaille ce réglage du groupe et une configuration non-root plus sûre.
Présentation de Podman : un moteur de conteneurs sans daemon
Red Hat a publié Podman en 2018 sur une prémisse différente : les conteneurs n'ont pas besoin d'un daemon. Podman tourne comme une commande normale, démarre l'app comme son propre processus enfant, et se termine. Il n'y a pas de daemon résident, pas de socket possédé par root, et rien qui tourne entre les redémarrages à moins que vous ne le demandiez.
Podman offre le même ensemble de commandes, si bien que l'opération quotidienne change à peine. podman run, podman pull, podman push et podman ps se comportent exactement comme leurs équivalents Docker, et c'est pourquoi la migration depuis Docker est habituellement moins profonde que prévu.
Deux choses découlent du fait d'être daemonless. Les conteneurs sont des processus enfants ordinaires, si bien que ps, systemd et tout ce qui surveille déjà la machine peut les voir sans plugin, et vous les gérez avec des outils que vous faites déjà tourner. Et parce qu'aucun daemon privilégié n'est requis, rootless est le défaut plutôt qu'un exercice de durcissement.
Podman est la plateforme de conteneurs par défaut sur RHEL, Fedora, Rocky et Alma, où Docker est absent des dépôts standards. Sur ces distributions il opère comme le défaut système et le choix a déjà été fait pour vous.
Différences architecturales : Docker daemon vs modèle daemonless de Podman
C'est la différence d'où décule tout le reste.
| Aspect | Avec Docker | Avec Podman |
|---|---|---|
| Modèle | Client-serveur, daemon central | Daemonless, fork direct |
| Processus root | Le daemon tourne en root | Aucun processus privilégié résident |
| Socket | /var/run/docker.sock | Optionnel, sur demande |
| Parent du conteneur | Le daemon | Votre shell ou systemd |
| Privilège par défaut | Rootful | Rootless |
| Comportement au redémarrage | Le Docker daemon redémarre les conteneurs | Les unités systemd redémarrent les conteneurs |
Le daemon comme point unique. Sous Docker, ce processus est le parent de chaque charge de travail. Le redémarrer perturbe tout ce qu'il supervise. Sous Podman, chaque conteneur est parenté par ce qui l'a démarré, si bien qu'il n'y a aucun processus partagé à faire tomber.
Init et supervision. Docker réimplémente les politiques de restart dans son daemon, si bien que les conteneurs Docker sont gérés par Docker. Podman délègue à systemd, que la machine fait déjà tourner, si bien que vous gérez un conteneur comme vous gériez tout autre service. C'est moins de machinerie, et l'échec d'un conteneur remonte dans journalctl aux côtés de tout le reste.
Un socket sur demande. Podman peut exposer un endpoint compatible Docker quand un outil en exige un, via podman.socket en tant qu'unité systemd. C'est opt-in et peut tourner rootless, ce qui est la distinction importante : la capacité existe sans daemon privilégié permanent derrière elle.
Comparaison de sécurité : conteneurs rootless, SELinux et user namespaces
La sécurité est l'endroit où la différence d'architecture cesse d'être académique.
Rootless comme défaut. Podman mappe les UIDs des conteneurs dans une plage non privilégiée via les user namespaces. Un processus qui se croit root dans le conteneur est un utilisateur ordinaire en dehors, sans moyen d'escalader cette identité alternative. Docker supporte aussi le mode rootless, et ce depuis 20.10, mais dans Docker c'est un choix d'installation délibéré avec ses propres caveats autour du réseau et des cgroups.
Le problème du socket. L'escalade Docker classique n'est pas un bug, c'est le design : montez /var/run/docker.sock dans un conteneur et ce conteneur peut créer un frère privilégié. N'importe quel job CI avec cet accès a un root effectif sur la machine. Le défaut de Podman n'expose rien à monter.
SELinux. Podman s'intègre avec SELinux d'emblée sur les systèmes Red Hat, en labellisant correctement les volumes avec les drapeaux :Z et :z. Docker supporte aussi SELinux, mais l'intégration de Podman est le chemin le mieux entretenu sur ces distributions, et Docker n'y est de toute façon pas packagé.
Surface d'attaque. Un daemon root résident est une cible permanente qui doit être patchée et surveillée. Podman ne laisse rien de résident à attaquer entre deux invocations.
Rien de tout cela ne rend Docker insécure quand il est configuré correctement. Bien des organisations gèrent de grands parcs Docker en toute sécurité, avec le socket verrouillé et le mode rootless activé. Cela signifie que le chemin sûr de Podman est le chemin par défaut, tandis que celui de Docker exige que vous le choisissiez et continuiez à le choisir. Quelle que soit votre exécution, la machine elle-même a encore besoin d'être durcie ; notre guide de configuration du pare-feu couvre ce versant.
Benchmarks de performance : vitesse de build, mémoire et surcoût CPU
Les benchmarks publiés pour ces deux-là vieillissent mal et correspondent rarement à la charge de quelqu'un, donc considérez la forme plutôt que toute valeur absolue. Exécutez le vôtre contre vos propres images avant de décider quoi que ce soit sur des bases de performance.
Surcoût à l'exécution. Les deux outils utilisent les mêmes primitives sous-jacentes, namespaces et cgroups, et tous les deux peuvent exécuter runc ou crun. Une fois le processus du conteneur lancé, le débit est effectivement identique, parce que ni Docker ni Podman ne sont dans le chemin des données à ce moment. Quiconque prétend un grand écart en régime établi entre les deux outils mesure autre chose, généralement le build ou le pull d'image.
Mémoire au repos. Ici Podman gagne réellement. dockerd retient de la mémoire en continu, que quelque chose tourne ou non. Podman ne consomme rien au repos. Sur une machine qui fait tourner une poignée de petites apps cette différence est visible ; sur une qui fait tourner trente conteneurs actifs, c'est du bruit.
Latence de démarrage. Podman lance un conteneur isolé marginalement plus vite parce qu'aucun aller-retour client-daemon n'est impliqué. Le daemon de Docker s'amortit mieux sur beaucoup de lancements simultanés, puisqu'il garde les métadonnées d'images chaudes.
Vitesse de build. Les deux outils consomment un Dockerfile et produisent une image OCI. Le BuildKit de Docker est l'outil de build le plus mature, avec un meilleur parallélisme et une meilleure gestion du cache sur les builds multi-stage complexes, si bien qu'un grand docker build finit souvent premier. Podman utilise Buildah dessous et a comblé une bonne partie de l'écart, mais BuildKit reste en tête sur les grands builds.
Le stockage compte plus que l'un ou l'autre outil. L'extraction des layers et chaque pull d'image sont liés aux I/O, si bien que le type de disque domine les deux moteurs davantage que le choix du moteur. Notre guide sur les options de stockage pour bare metal couvre ce que NVMe change ici.
Compatibilité des Dockerfiles et options de build de Podman
Podman lit les Dockerfiles tels quels, si bien qu'un pull d'image, un build et un push se comportent de la même façon. Il n'y a pas d'étape de conversion ni de dialecte à apprendre, parce que Docker et Podman suivent la même spécification de build OCI.
podman build -t myapp:latest .
podman run -d --name myapp -p 8080:80 myapp:latest
Exécutez docker build à la place de la première ligne et le résultat est la même image et le même conteneur. Les deux sont compatibles au niveau du fichier, pas simplement similaires.
Podman ajoute des drapeaux que Docker n'a pas, et le même format de fichier de configuration couvre les deux. --userns=keep-id mappe votre utilisateur dans le conteneur si bien que les fichiers montés gardent une possession saine, ce qui supprime l'irritation rootless la plus commune. Buildah, le moteur dessous, peut aussi builder sans aucun Dockerfile, en scriptant chaque layer directement, ce qui convient aux images générées.
Là où Docker et Podman diffèrent, c'est l'outillage autour du build plutôt que la configuration du build elle-même. Les fonctionnalités BuildKit de Docker comme les cache mounts et le SSH forwarding ont des équivalents Podman qui ne sont pas toujours plug-and-play, si bien qu'un Dockerfile complexe utilisant une syntaxe BuildKit avancée peut exiger de l'attention.
Pods Podman vs Docker Compose : gérer les charges multi-conteneurs
C'est la différence la plus pratique dans le travail quotidien.
Docker Compose décrit une application multi-conteneurs dans un fichier YAML et démarre chaque service avec une seule opération. Compose est mature, universellement compris, et la plus grande raison pour laquelle les équipes restent sur Docker. Rien dans Podman n'atteint son écosystème, et n'importe quel projet multi-services que vous héritez embarquera presque certainement un fichier Compose plutôt qu'autre chose.
Un pod dans Podman regroupe des conteneurs qui partagent un namespace réseau, et le pod peut en partager d'autres aussi. Un pod est la même abstraction qu'utilise Kubernetes, et c'est le but : ce que vous construisez avec l'un ou l'autre outil en local se mappe directement sur un cluster, que ce cluster tourne sur du bare metal ou dans un cloud public.
podman pod create --name web -p 8080:80
podman run -d --pod web --name api myapi:latest
podman run -d --pod web --name cache docker.io/library/redis:alpine
Les deux conteneurs de ce pod se joignent mutuellement sur localhost, exactement comme une application le ferait dans un pod Kubernetes.
Pour les fichiers Compose spécifiquement, il y a deux routes. L'outil podman-compose réimplémente la commande en Python et couvre les cas courants. Autrement, activez le socket Podman et pointez le vrai Docker Compose dessus, ce qui gère des fichiers multi-services plus complexes. Aucune des deux routes n'est complètement transparente, et c'est le point de friction que les gens rencontrent d'abord quand ils quittent Docker.
💡 Astuce Pour tout ce qui dure, sautez Compose entièrement et utilisez Quadlet. Vous écrivez de courts fichiers d'unité systemd décrivant un conteneur ou un pod, et systemd les supervise. C'est plus robuste que Compose sur un hôte de production, et c'est la direction vers laquelle Podman se déplace.
Intégration Kubernetes : utiliser Docker et Podman dans des clusters de production
Kubernetes a cessé d'utiliser Docker comme runtime dans la version 1.24, quand dockershim a été retiré. Les clusters parlent maintenant directement à containerd ou CRI-O, si bien que ni Docker ni Podman ne sont ce qui exécute réellement vos charges de production. Docker et Podman sont des outils de build et de développement à ce stade, pas des runtimes. La répartition entre Kubernetes et Docker est une division des rôles : un seul hôte pour Docker, tout un cluster pour Kubernetes.
Ce qui compte, c'est la fidélité de chaque outil au modèle mental dans lequel vous déployez.
Podman s'aligne de près. Les pods sont la même primitive. podman generate kube émet un manifest Kubernetes depuis un pod en cours, et play kube rejoue ce fichier localement. Vous pouvez prototyper une charge de travail, émettre le YAML et le remettre à un cluster.
Le chemin de Docker est moins direct. Un fichier Compose ne se mappe pas sur le YAML Kubernetes sans un outil de conversion, et Swarm est un modèle d'orchestration séparé qui s'est effacé. Convertir un dispositif Compose est une opération supplémentaire plutôt qu'un chemin intégré.
Si Kubernetes est votre destination, Podman raccourcit la distance entre le portable et le cluster d'une façon que Docker ne fait pas. Si vous ne déployez pas du tout sur Kubernetes, cette section n'affecte pas la décision Docker contre Podman. Faire tourner le cluster lui-même est une question à part, et notre page virtualisation bare metal et Kubernetes couvre le côté matériel.
Intégration CI/CD : Docker vs Podman dans GitHub Actions, GitLab CI et Jenkins
La CI est là où la question du daemon devient concrète, parce que le pattern Docker standard dans un pipeline est celui que les équipes de sécurité aiment le moins, et Podman existe en partie pour le retirer.
Le problème Docker-in-Docker. Construire des images dans un pipeline signifie généralement soit monter l'endpoint de l'hôte dans le job, soit faire tourner un service Docker-in-Docker privilégié. Le premier accorde au job le root sur le runner. Le second exige le mode privilégié. Les deux sont des pratiques acceptées et les deux sont inconfortables.
Podman en CI. Podman peut builder des images en rootless à l'intérieur d'un conteneur non privilégié, sans endpoint de daemon et sans drapeau privilégié. Sur GitLab CI vous échangez l'image Docker contre une Podman et les commandes tournent inchangées. Sur GitHub Actions, Podman est livré préinstallé sur les runners Ubuntu aux côtés de Docker. Les agents Jenkins ont besoin que Podman soit installé, après quoi la même écriture abrégée couvre la plupart des scripts de pipeline existants.
L'écueil pratique. Beaucoup de modèles de pipeline publiés et d'actions de marketplace supposent Docker spécifiquement, appelant le binaire par son nom ou montant le socket Docker. Auditer chacun d'eux est là que s'assied le vrai effort, pas dans les commandes. Un pipeline qui construit et pousse seulement des images se déplace en un après-midi ; un qui gère des conteneurs de test, des conteneurs de services et un cache de registry prend plus de temps.
Guide de migration : les étapes pour passer de Docker à Podman
Migrer depuis Docker est moins profond que le mot ne le suggère. La plupart des équipes font tourner Podman dans la journée.
Étape 1 : installer Podman. Il est livré dans chaque dépôt de distribution majeure et opère comme outil par défaut sur RHEL et Fedora. Docker peut rester installé à côté pendant que vous travaillez sur le reste.
sudo apt install -y podman
podman --version
Étape 2 : poser un alias. Mettre alias docker=podman dans votre profil shell couvre l'écrasante majorité des opérations quotidiennes. C'est toute l'installation pour la plupart des gens.
Étape 3 : configurer rootless. Confirmez que vos plages subuid et subgid existent, puis exécutez podman system migrate. Activez lingering pour que les conteneurs survivent à la déconnexion. Cette installation est un one-off par compte, et après elle chaque opération tourne non privilégiée.
Étape 4 : déplacez vos images. Poussez vers un registre et retirez chacune dans Podman, ou pipez-les depuis Docker directement :
docker save myapp:latest | podman loadÉtape 5 : traduisez les fichiers Compose. Soit installez podman-compose, soit activez le socket Podman et continuez à pointer Docker Compose dessus. Pour tout ce qui dure, réécrivez en unités Quadlet plutôt.
Étape 6 : corriger les cas limites. Les récurrents sont les chemins de socket Docker codés en dur, l'outillage qui shelle vers docker par son nom, les scripts qui parsent les formats de sortie Docker, et les ports sous 1024 que rootless ne peut pas binder. Chacun a une réponse connue, et les trouver est l'essentiel du travail plutôt que de les corriger.
⚠️ Attention Ne faites pas tourner les deux moteurs contre le même stockage. Docker et Podman gardent des stores d'images séparés, et les pointer vers un même répertoire corrompt les deux. Migrez les images délibérément avec save et load.
Implications de coût, licences et support entreprise
C'est pourquoi beaucoup d'équipes commencent à regarder en premier lieu.
Docker Engine est gratuit et open source, Apache 2.0, sans restriction d'usage commercial sur Linux. Faire tourner Docker sur une machine Linux ne coûte rien, quoi que vous y installiez, et ça l'a toujours été.
Docker Desktop ne l'est pas. Il exige un abonnement payant pour les entreprises au-dessus des seuils de taille et de revenus publiés par Docker. Sur un hôte Linux vous n'avez pas besoin de Desktop du tout, mais sur les portables de développeurs sous macOS ou Windows c'est le chemin standard, et c'est là que la facture de licence apparaît.
Podman est Apache 2.0 de bout en bout, y compris Podman Desktop sur macOS et Windows. Podman n'a pas de seuil équivalent et pas de coût par siège.
Support. Red Hat fournit un soutien commercial pour Podman via ses abonnements. Docker vend des tiers business avec des fonctionnalités de registre, de scan d'images et de contrôles d'organisation. Les deux sont crédibles, et la différence est que le tier gratuit de Podman n'a pas de plafond de taille attaché tandis que celui de Docker Desktop en a un. Pour une petite équipe, le coût pratique de l'une ou l'autre plateforme est zéro sur Linux.
| Aspect | Avec Docker | Avec Podman |
|---|---|---|
| Licence du moteur | Apache 2.0, gratuit | Apache 2.0, gratuit |
| Desktop sur macOS et Windows | Payant au-delà d'un seuil de taille | Gratuit |
| Support commercial | Tiers business Docker | Abonnements Red Hat |
| Coût caché | Sièges Desktop à mesure que l'équipe grandit | Effort de migration Compose et outillage |
Côté infrastructure, ni Docker ni Podman ne changent la facture. Une app dans un conteneur coûte pareil de l'une ou l'autre façon, et un hôte de conteneurs est un hôte de conteneurs, et une machine bare metal budgétaire fait tourner l'un ou l'autre.
Cas d'usage réels : quand choisir Docker ou Podman
Choisissez Docker quand votre équipe fait déjà tourner Compose sur beaucoup de projets, que vos templates CI supposent Docker par son nom, que vos développeurs travaillent sous macOS et Windows et que le seuil de licence ne s'applique pas, ou que vous dépendez de BuildKit dans de grands builds multi-stage. Docker est aussi le pari plus sûr quand les gens qui maintiennent le système ne sont pas des spécialistes des conteneurs, parce que chaque réponse qu'ils trouvent en ligne suppose Docker.
Choisissez Podman quand vous tournez sur RHEL, Fedora, Rocky ou Alma, que la revue de sécurité fait partie de votre processus de release, que vous déployez vers Kubernetes et voulez la parité locale, que votre CI doit builder des images sans mode privilégié, ou que la licence Docker Desktop est devenue une ligne du budget.
Faites tourner les deux quand les développeurs restent sur Docker en local et que les machines de production standardisent sur Podman avec systemd. Les images sont identiques, si bien que cela marche en pratique, et c'est un état de transition courant plutôt qu'un arrangement permanent. Cela laisse aussi une équipe de sécurité gérer le côté production sur Podman sans forcer un changement d'outillage sur chaque développeur à la fois.
Pour une seule application sur une machine, l'un ou l'autre va bien et la décision compte à peine. Docker sera mieux documenté pour tout ce que vous rencontrerez ; Podman utilisera moins de mémoire au repos. Cela commence à compter au point où une revue de sécurité, une migration Kubernetes ou un renouvellement de licence Docker Desktop force la question, et à ce moment-là l'architecture est ce entre quoi vous choisissez réellement.
Conclusion
Docker et Podman sont assez proches pour que les commandes se transfèrent, les images se transfèrent et les Dockerfiles se transfèrent. Ce qui ne se transfère pas, c'est l'architecture dessous, et c'est elle qui devrait conduire la décision : un Docker daemon central avec un écosystème mûr autour, ou pas de daemon du tout avec un défaut plus sûr et un alignement Kubernetes plus propre. Tout le reste dans cette comparaison découle de ce seul choix.
La plupart des équipes n'ont pas besoin de choisir l'une pour toujours. Faites tourner Docker là où son écosystème aide, Podman là où le modèle de sécurité compte, gérez chacun avec l'outillage qui lui convient, et laissez les images circuler entre eux. C'est un arrangement supporté, pas un compromis. Si vous comparez aussi l'hébergement dessous, notre comparaison hébergement dédié vs VPS et notre guide sur la bande passante élevée vs illimitée couvrent les arbitrages.
Faites tourner vos conteneurs sur du bare metal Kimsufi bare metal à partir de 9,99 €/mois. Accès root, bande passante sans plafond, protection DDoS intégrée.
FAQ
Podman est-il meilleur que Docker ?
Meilleur sur des points précis, pas globalement. Podman gagne sur la sécurité par défaut, la mémoire au repos, l'alignement Kubernetes, le contrôle des privilèges et les licences. Docker gagne sur la maturité de l'écosystème, Compose, BuildKit et le volume énorme de documentation qui suppose Docker. Pour un nouveau projet avec une exigence de sécurité, Podman est le défaut le plus fort. Pour une équipe avec des années de fichiers Docker Compose derrière elle, Docker reste le choix pragmatique.
Docker est-il encore pertinent en 2026 ?
Très. Docker reste l'outil de conteneurs le plus utilisé avec une large marge, Docker Engine est gratuit et activement développé, et Compose n'a pas d'égal dans sa niche. Ce qui a changé, c'est que Docker n'est plus la seule option sérieuse, et qu'il a cessé d'être le runtime Kubernetes dès la version 1.24. Pertinence et monopole sont deux choses différentes, et seule la seconde a pris fin.
Quels sont les désavantages de Podman ?
Un écosystème plus petit que celui de Docker, un support Compose proche mais sans fluidité, et moins d'intégrations tierces qui nomment Podman explicitement. Le mode rootless apporte ses propres contraintes : les ports sous 1024 exigent une configuration supplémentaire, et certains patterns de permissions de volumes se comportent différemment. La documentation est plus mince que celle de Docker, si bien que les problèmes inhabituels prennent plus de temps à résoudre.
Pourquoi les gens quittent-ils Docker ?
Trois raisons, dans l'ordre. La licence de Docker Desktop a rendu le chemin gratuit conditionnel à la taille de l'entreprise, ce qui a transformé un outil en ligne budgétaire. Les équipes de sécurité sont devenues moins disposées à accepter un daemon root et le montage de socket en CI. Et Kubernetes a retiré Docker comme runtime, ce qui a affaibli l'argument selon lequel faire tourner Docker en local vous gardait cohérent avec la production. Aucune de ces trois n'est une plainte contre Docker en tant que réalisation d'ingénierie.