


Redis est un magasin de données open source en mémoire, utilisé comme base de données, comme cache et comme message broker. Il répond à la plupart des requêtes en moins d'une milliseconde, car tout réside en mémoire : la RAM est donc la principale ressource à dimensionner. Sur du bare metal, Redis dispose de toute cette mémoire, sans voisins bruyants et sans facturation cloud au gigaoctet. Ce tutoriel suit les instructions d'installation officielles, la documentation et les recommandations sur les bibliothèques clientes pour Ubuntu, Debian et AlmaLinux, puis aborde la sécurité, la durabilité, l'optimisation et le monitoring d'une configuration de production. Vous débutez avec l'hébergement bare metal ? Notre guide d'hébergement pour débutants présente les bases. Les offres démarrent à 9,99 €/mois.
Points clés à retenir
- Utilisez le dépôt officiel packages.redis.io sous Ubuntu et Debian, ou le dépôt Remi sous AlmaLinux, pour obtenir une version récente de Redis avec les correctifs de sécurité.
- Par défaut, Redis n'écoute que sur localhost. Gardez ce réglage, définissez un mot de passe robuste et n'ouvrez le port 6379 qu'à vos serveurs d'application.
- Choisissez la durabilité en connaissance de cause : snapshots RDB, journal append-only, ou les deux, selon la perte de données que vous pouvez accepter.
- Outils nécessaires : un accès SSH avec sudo, et environ 20 minutes.
Prérequis : ce dont vous avez besoin avant de commencer
- Une machine Linux sous Ubuntu 24.04, Debian 12 ou AlmaLinux 9, installée depuis un template de l'espace client. Les trois sont officiellement prises en charge dans la documentation Redis et figurent parmi les plateformes testées.
- Un accès SSH en root ou avec un utilisateur disposant de sudo.
- Assez de RAM pour votre jeu de données, avec de la marge. Redis stocke tout en mémoire : un jeu de données de 10 Go demande bien plus de 10 Go de RAM une fois pris en compte le surcoût du fork lié à la persistance. Notre guide sur le choix de la RAM serveur détaille les types de mémoire et la capacité.
- Un pare-feu que vous pouvez configurer. Notre guide de configuration du pare-feu détaille les règles.
Un VPS ou une machine virtuelle convient pour un déploiement de test, mais les workloads de production profitent de la RAM physique et du stockage NVMe : un VPS partage la bande passante mémoire avec d'autres clients, alors que le bare metal consacre toutes les ressources à vos workloads, avec une latence stable sous charge. Pour dimensionner le matériel d'une couche de données plus lourde, consultez notre guide pour choisir un serveur de base de données.
Étape 1 : mettre à jour le système d'exploitation
Connectez-vous en SSH et mettez à jour l'index des paquets et les logiciels installés :
sudo apt update && sudo apt upgrade -y
sudo apt install -y lsb-release curl gpg
Sous AlmaLinux, lancez sudo dnf update -y. Les anciens guides pour les systèmes basés sur RHEL utilisent sudo yum install ; sur les versions actuelles, dnf remplace yum avec la même syntaxe. Si la mise à jour installe un nouveau noyau, redémarrez avant de continuer.
Étape 2 : ajouter le dépôt Redis et installer le paquet
Les dépôts des distributions fournissent souvent une version ancienne de Redis. Le dépôt officiel de Redis, l'entreprise derrière le projet, suit la dernière version stable.
Sous Ubuntu et Debian, ajoutez la clé de signature et le dépôt, puis installez le paquet :
curl -fsSL https://packages.redis.io/gpg | sudo gpg --dearmor -o /usr/share/keyrings/redis-archive-keyring.gpg
sudo chmod 644 /usr/share/keyrings/redis-archive-keyring.gpg
echo "deb [signed-by=/usr/share/keyrings/redis-archive-keyring.gpg] https://packages.redis.io/deb $(lsb_release -cs) main" | sudo tee /etc/apt/sources.list.d/redis.list
sudo apt-get update
sudo apt-get install redis
Le fichier keyring permet à apt de vérifier chaque paquet téléchargé : un paquet altéré n'est jamais installé.
Sous AlmaLinux et les autres systèmes basés sur RHEL, utilisez le dépôt Remi, un projet communautaire qui publie des builds récents de Redis sous forme de module streams :
sudo dnf install -y https://rpms.remirepo.net/enterprise/remi-release-9.rpm
sudo dnf module enable -y redis:remi-8.10
sudo dnf install -y redis
Sur RHEL 10 et ses rebuilds, les dépôts de base fournissent Valkey, un fork de Redis, à la place de Redis.
Autres options. Vous pouvez aussi compiler Redis depuis les sources avec make après avoir installé les outils de compilation (build-essential sous Ubuntu), ou créer un conteneur à partir de l'image Docker officielle avec docker run -d -p 127.0.0.1:6379:6379 redis:8. Un déploiement Docker convient à une stack de conteneurs ; l'approche par dépôt, avec des mises à jour officiellement prises en charge, reste la plus simple à maintenir.
Étape 3 : démarrer et activer le service Redis
Le build Ubuntu et Debian enregistre un service systemd nommé redis-server ; sous AlmaLinux, il s'appelle redis, et le fichier de configuration se trouve dans le même répertoire. Pour démarrer le service Redis maintenant et l'activer à chaque démarrage :
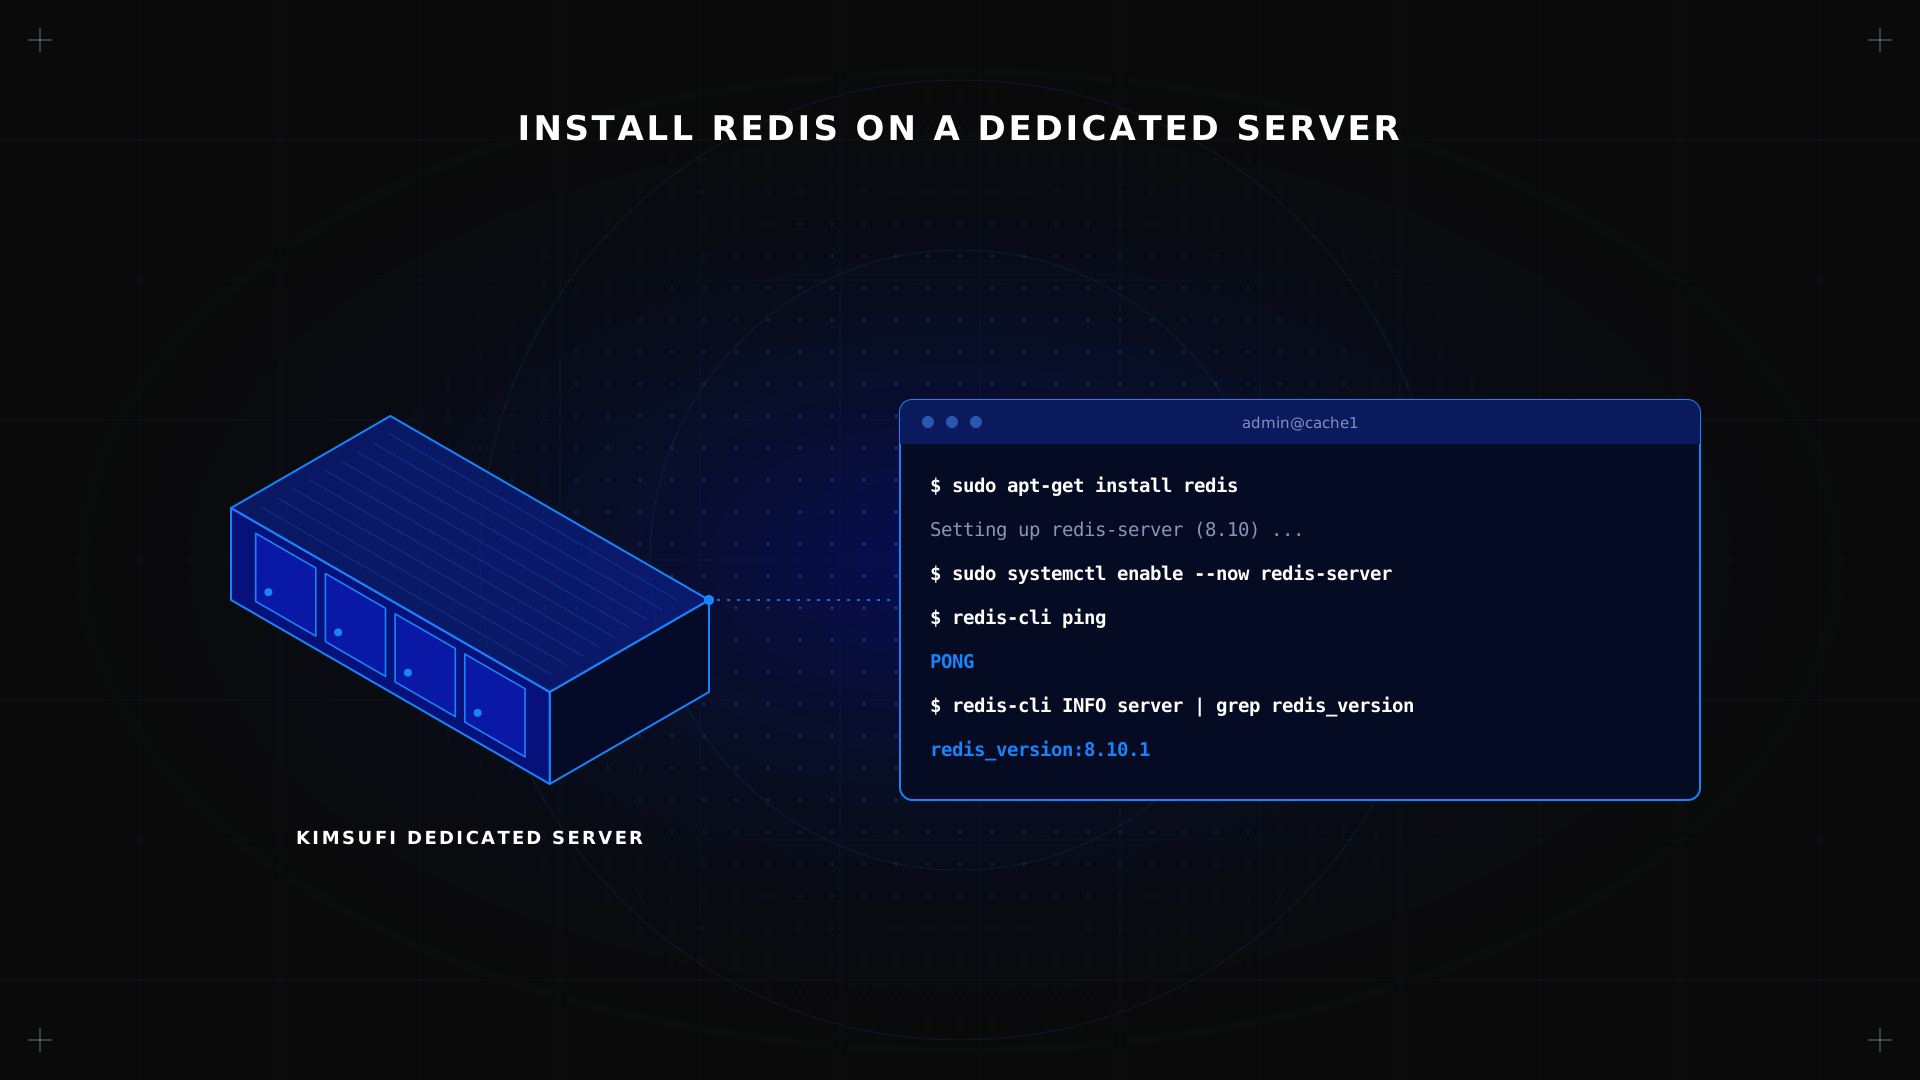
sudo systemctl enable --now redis-server
sudo systemctl status redis-server
✅ Résultat attendu active (running) dans la sortie de status : le serveur Redis tourne et écoute sur le port 6379.
Après toute modification du fichier de configuration, redémarrez Redis avec sudo systemctl restart redis-server. L'installation de Redis proprement dite est terminée.
Étape 4 : vérifier l'installation avec la CLI Redis
L'installation inclut redis-cli, le client en ligne de commande. Utilisez-le pour vous connecter à Redis et tester l'installation :
redis-cli ping
redis-cli SET test "hello"
redis-cli INFO server | grep redis_version
Une réponse PONG à ping confirme que le serveur tourne et accepte les connexions. La commande INFO server affiche la version installée. Les bibliothèques clientes utilisent la même API : une fois ce test réussi, votre code se connecte de la même façon.
Étape 5 : sécuriser Redis (bind, authentification et pare-feu)
Redis a été conçu pour des réseaux de confiance, et une instance exposée sans mot de passe est une cause classique de compromission : configurez la sécurité de Redis avant d'y écrire de vraies données. Tous les réglages se trouvent dans un seul fichier de configuration, /etc/redis/redis.conf.
Liez Redis à la bonne adresse. Gardez la valeur par défaut bind 127.0.0.1 -::1 si seules des applications locales utilisent Redis. Si d'autres machines doivent s'y connecter, ajoutez l'adresse privée de cet hôte, jamais 0.0.0.0 sur une interface publique.
Laissez le protected mode actif. protected-mode yes, la valeur par défaut, refuse les connexions venant d'autres hôtes tant qu'aucun mot de passe n'est défini.
Définissez un mot de passe robuste. Générez-en un et ajoutez-le à la configuration :
openssl rand -base64 32
requirepass <your-generated-password>
Pour un contrôle plus fin, les ACL Redis attribuent à chaque application un utilisateur distinct, limité aux commandes dont elle a besoin.
Filtrez le port avec le pare-feu. N'autorisez le port 6379 que depuis vos serveurs d'application, par exemple sudo ufw allow from 203.0.113.20 to any port 6379. Ces mesures empêchent les accès non autorisés même si une couche fait défaut, sur un VPS comme sur du bare metal. Redémarrez Redis pour appliquer les réglages.
Étape 6 : configurer la persistance (RDB et AOF)
Par défaut, Redis garde tout en mémoire et enregistre des snapshots sur disque à intervalles réguliers. La persistance Redis propose deux modes ; choisissez celui qui correspond à votre tolérance à la perte de données :
| Mode | Fonctionnement | Perte de données en cas de crash | Idéal pour |
|---|---|---|---|
| Snapshots | Copie périodique de tout le jeu de données | Quelques minutes d'écritures | Cache, redémarrages rapides |
| Journal append-only | Journal de chaque écriture | Environ une seconde | Stockage de sessions, files d'attente, données principales |
| Les deux | Snapshot et journal | Environ une seconde | Data store de production |
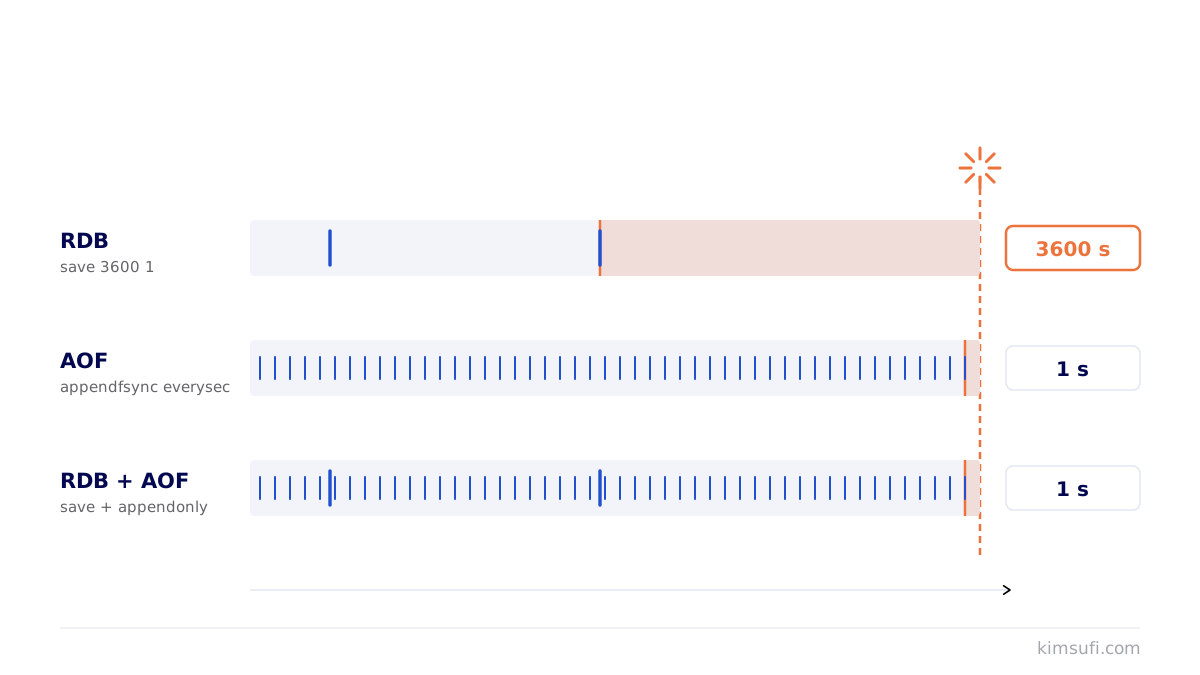
Snapshots. La directive save de la configuration définit quand Redis écrit un snapshot, par exemple save 3600 1 300 100 60 10000. Les fichiers sont écrits dans le répertoire indiqué par dir, généralement /var/lib/redis, un répertoire appartenant à l'utilisateur redis.
Persistance AOF. Activez-la avec :
appendonly yes
appendfsync everysec
Avec everysec, Redis vide le journal sur disque une fois par seconde, un bon compromis entre performances et sécurité. Copiez régulièrement les fichiers de snapshot hors de la machine : ils protègent contre un redémarrage, pas contre la perte d'un disque.
Étape 7 : optimiser les réglages de Redis pour un serveur dédié
Plafonnez la mémoire. Dans redis.conf, réglez maxmemory en dessous de la RAM physique, en laissant de la place pour l'OS et pour le fork qui écrit les snapshots. Choisissez ensuite une politique d'éviction dans le même bloc de configuration : allkeys-lru pour du cache, noeviction quand Redis est votre base de données principale. En mode cache, Redis se place généralement devant une base relationnelle, par exemple PostgreSQL sur un serveur dédié ; notre comparatif MySQL et PostgreSQL vous aide à choisir ce moteur. Chaque réglage est listé et commenté dans le fichier par défaut : lisez-le une fois avant de modifier quoi que ce soit.
Réglages du noyau. Redis affiche des avertissements au démarrage quand ces deux réglages sont incorrects, et tous deux figurent dans le tutoriel officiel :
sudo sysctl vm.overcommit_memory=1
echo never | sudo tee /sys/kernel/mm/transparent_hugepage/enabled
Rendez-les persistants après redémarrage.
Montez en charge avec plusieurs instances. Un processus Redis utilise un seul thread principal pour les commandes. Pour exploiter davantage de cœurs, créez une instance Redis par port pour chaque déploiement, chacune avec sa propre configuration, son propre fichier de configuration et son unité systemd, ou activez io-threads pour les E/S réseau. Chaque instance dispose alors de ses ressources séparément, gérée comme un service au nom distinct, et peut monter en charge de façon indépendante. Pour la haute disponibilité, ajoutez des réplicas avec Redis Sentinel, une fonctionnalité qui promeut un réplica quand le primaire tombe ; pour des jeux de données plus grands qu'une seule machine, utilisez Redis Cluster.
Étape 8 : superviser et gérer Redis (systemctl, logs, uptime)
- État du service :
sudo systemctl status redis-serverindique si le serveur tourne, et depuis quand.
- Logs :
journalctl -u redis-serverou/var/log/redis/redis-server.log.
- Uptime et statistiques :
redis-cli INFOrenvoieuptime_in_seconds, l'utilisation mémoire, les clients connectés et le taux de succès du cache. Ce compteur ne concerne que le processus Redis ; pour des contrôles externes de la machine, consultez notre guide pour surveiller l'uptime d'un serveur.
- Latence :
redis-cli --latencymesure le temps de réponse côté client.
- Tableaux de bord : Redis Insight, l'interface graphique gratuite de Redis, permet de rechercher des clés et affiche des métriques en temps réel, une expérience plus confortable que les commandes brutes. Pour les alertes et l'intégration à vos outils de gestion, le
redis_exporterde Prometheus alimente Grafana.
Pour superviser Redis dans la durée, suivez l'utilisation mémoire par rapport à maxmemory, les clés évincées et les connexions rejetées. La documentation communautaire vous aide à comprendre chaque métrique ; notre checklist de maintenance couvre la routine qui l'entoure, et notre guide pour configurer un serveur Linux traite la partie système.
Résoudre les problèmes courants
| Symptôme | Cause probable | Solution |
|---|---|---|
| Could not connect to Redis at 127.0.0.1:6379 | Service arrêté | Démarrez-le et lisez le log |
| NOAUTH Authentication required | Mot de passe défini, client non authentifié | Utilisez redis-cli -a ou AUTH |
| DENIED Redis is running in protected mode | Client distant, pas de mot de passe | Définissez un mot de passe et une adresse bind |
| OOM command not allowed | maxmemory atteint avec noeviction | Relevez la limite ou changez de politique |
| Échecs de fork ou de sauvegarde | vm.overcommitmemory réglé sur 0 | Réglez-le sur 1 |
Après une correction, un redémarrage rapide du serveur applique le changement, et un ping confirme le résultat. D'autres ressources de la communauté Redis couvrent les erreurs plus rares.
FAQ
Comment installer un serveur Redis sur une machine dédiée ?
Ajoutez le dépôt officiel packages.redis.io sous Ubuntu ou Debian, ou Remi sous AlmaLinux, lancez l'installation, puis activez le service avec systemctl. L'étape 2 donne les commandes exactes.
Peut-on auto-héberger Redis sur son propre matériel ?
Oui. Redis Open Source tourne sur n'importe quelle plateforme Linux, VPS ou machine physique, et son utilisation est gratuite, avec des bibliothèques clientes pour tous les langages majeurs et une large communauté ; les mêmes bibliothèques fonctionnent avec les services managés comme avec les instances auto-hébergées. Une machine physique lui apporte une RAM dédiée et une latence constante.
Redis est-il plus rapide que la RAM seule pour le cache ?
Pas plus rapide que la RAM elle-même, puisque Redis garde ses données en RAM. Il est plus rapide qu'une base de données sur disque et, contrairement à un cache in-process, il partage les données entre plusieurs serveurs d'application et survit au redémarrage d'une application.
Peut-on héberger Redis en local sans fournisseur cloud ?
Oui. Redis tourne sur votre propre machine, sans compte ni licence. Sous Windows, utilisez WSL2 ou Docker ; Memurai est une alternative commerciale native pour Windows.
Comment sécuriser Redis sur un serveur dédié ?
Gardez une adresse bind locale, laissez la protection par défaut active, utilisez un mot de passe robuste ou des utilisateurs ACL, et limitez le port 6379 à vos services applicatifs grâce au pare-feu.
Quelles options de persistance propose Redis et comment les activer ?
Les snapshots RDB avec la directive save, et la persistance AOF avec appendonly yes. Un déploiement de production utilise souvent les deux.
Comment superviser les performances et l'uptime de Redis ?
Utilisez la commande INFO pour l'uptime et la mémoire, le mode latence de la CLI pour le temps de réponse, Redis Insight pour une interface graphique, et un exporter Prometheus pour les alertes sur l'ensemble de vos services.
Déployez Redis sur du bare metal Serveurs dédiés Kimsufi à partir de 9,99 €/mois. Accès root, tarif mensuel fixe, protection anti-DDoS intégrée.